Was ist ein Trusted Platform Module (TPM)?
Ein Trusted Platform Module (TPM) ist ein spezialisierter, kryptografischer Sicherheitschip, der direkt auf dem Mainboard eines Computers integriert ist. Er dient als vertrauenswürdige Hardware-Root-of-Trust, die kryptografische Schlüssel sicher erzeugt, speichert und verwaltet. Im Gegensatz zu rein softwarebasierten Sicherheitslösungen schützt ein TPM sensible Daten selbst dann, wenn das Betriebssystem kompromittiert ist. Es ist ein entscheidender Baustein für moderne Sicherheitsstandards wie BitLocker-Verschlüsselung, Secure Boot und die Verifizierung der Systemintegrität.
Technische Details und Funktionen
Ein TPM-Chip bietet mehrere zentrale Sicherheitsfunktionen. Dazu gehören die sichere Schlüsselgenerierung und -speicherung, die Messung der Systemintegrität während des Boot-Vorgangs (Measured Boot) und die Bereitstellung kryptografischer Funktionen wie Hashing (SHA-256) und asymmetrische Verschlüsselung (RSA). Moderne TPMs entsprechen dem Standard TPM 2.0, der flexiblere kryptografische Algorithmen unterstützt. Der Chip ist physisch an die Plattform gebunden, was das Auslesen oder Klonen der Schlüssel extrem erschwert und so Hardware-basierte Sicherheit für die gesamte Geräteidentität bietet.
Anwendungsbereiche und Use-Cases
TPM-Sicherheit ist in zahlreichen industriellen und geschäftskritischen Szenarien unverzichtbar. Typische Anwendungen umfassen:
-
Vollständige Festplattenverschlüsselung: Schutz von Daten bei Verlust oder Diebstahl des Geräts (z.B. mit BitLocker).
-
Sicheres Booten (Secure Boot): Verhindert das Laden nicht signierter oder manipulierter Firmware und Betriebssystemkomponenten.
-
Geräteidentität und -integrität: Ermöglicht die sichere Authentifizierung von Geräten in Netzwerken (Zero Trust) und bei Cloud-Diensten.
-
Digitale Zertifikate und Signaturen: Sicheres Speichern von Zertifikaten für E-Mail-Verschlüsselung, VPN-Zugang oder digitale Signaturen.
-
IoT-Sicherheit: Stellt eine vertrauenswürdige Identität für IoT-Geräte in industriellen Umgebungen bereit.
TPM in Thinvent Produkten
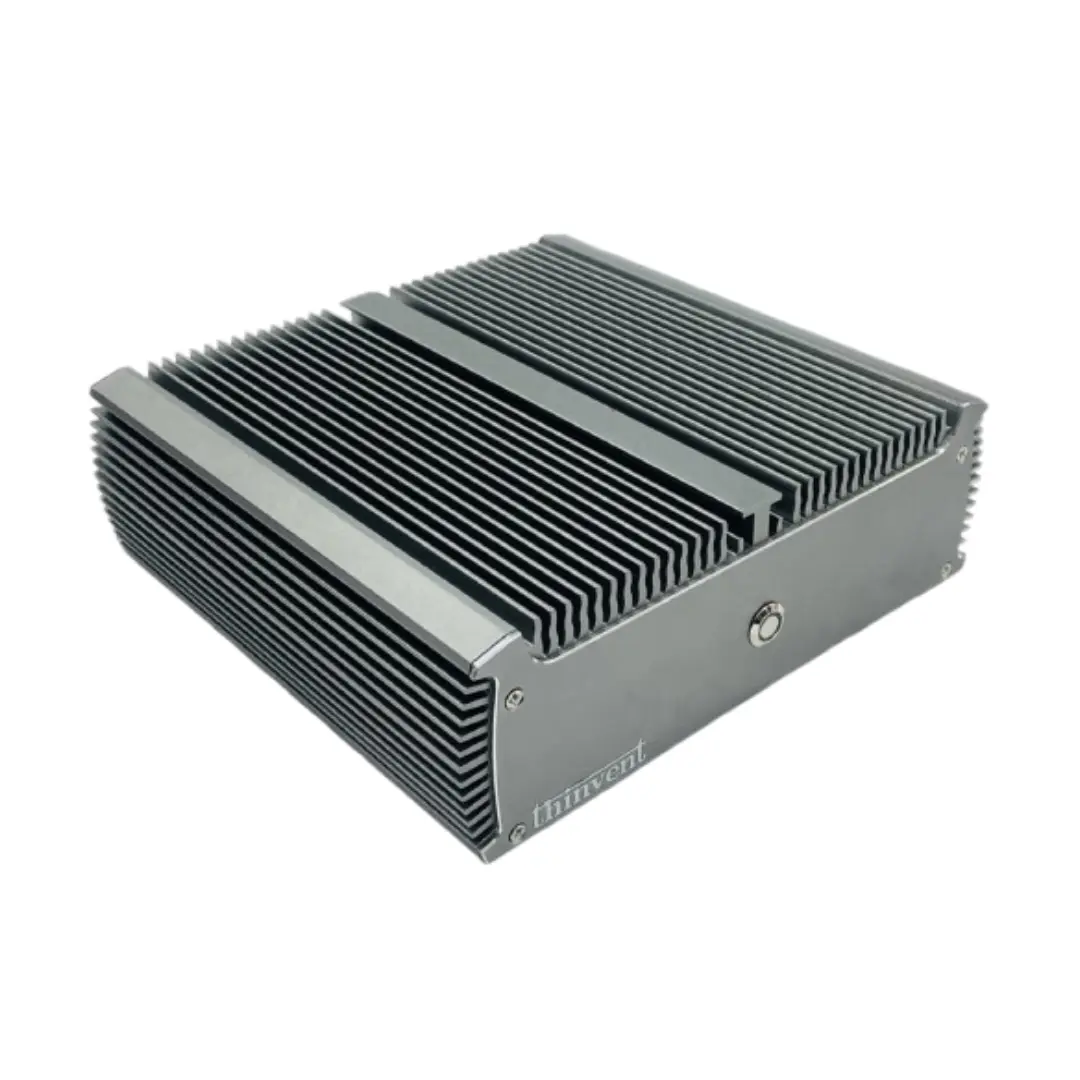
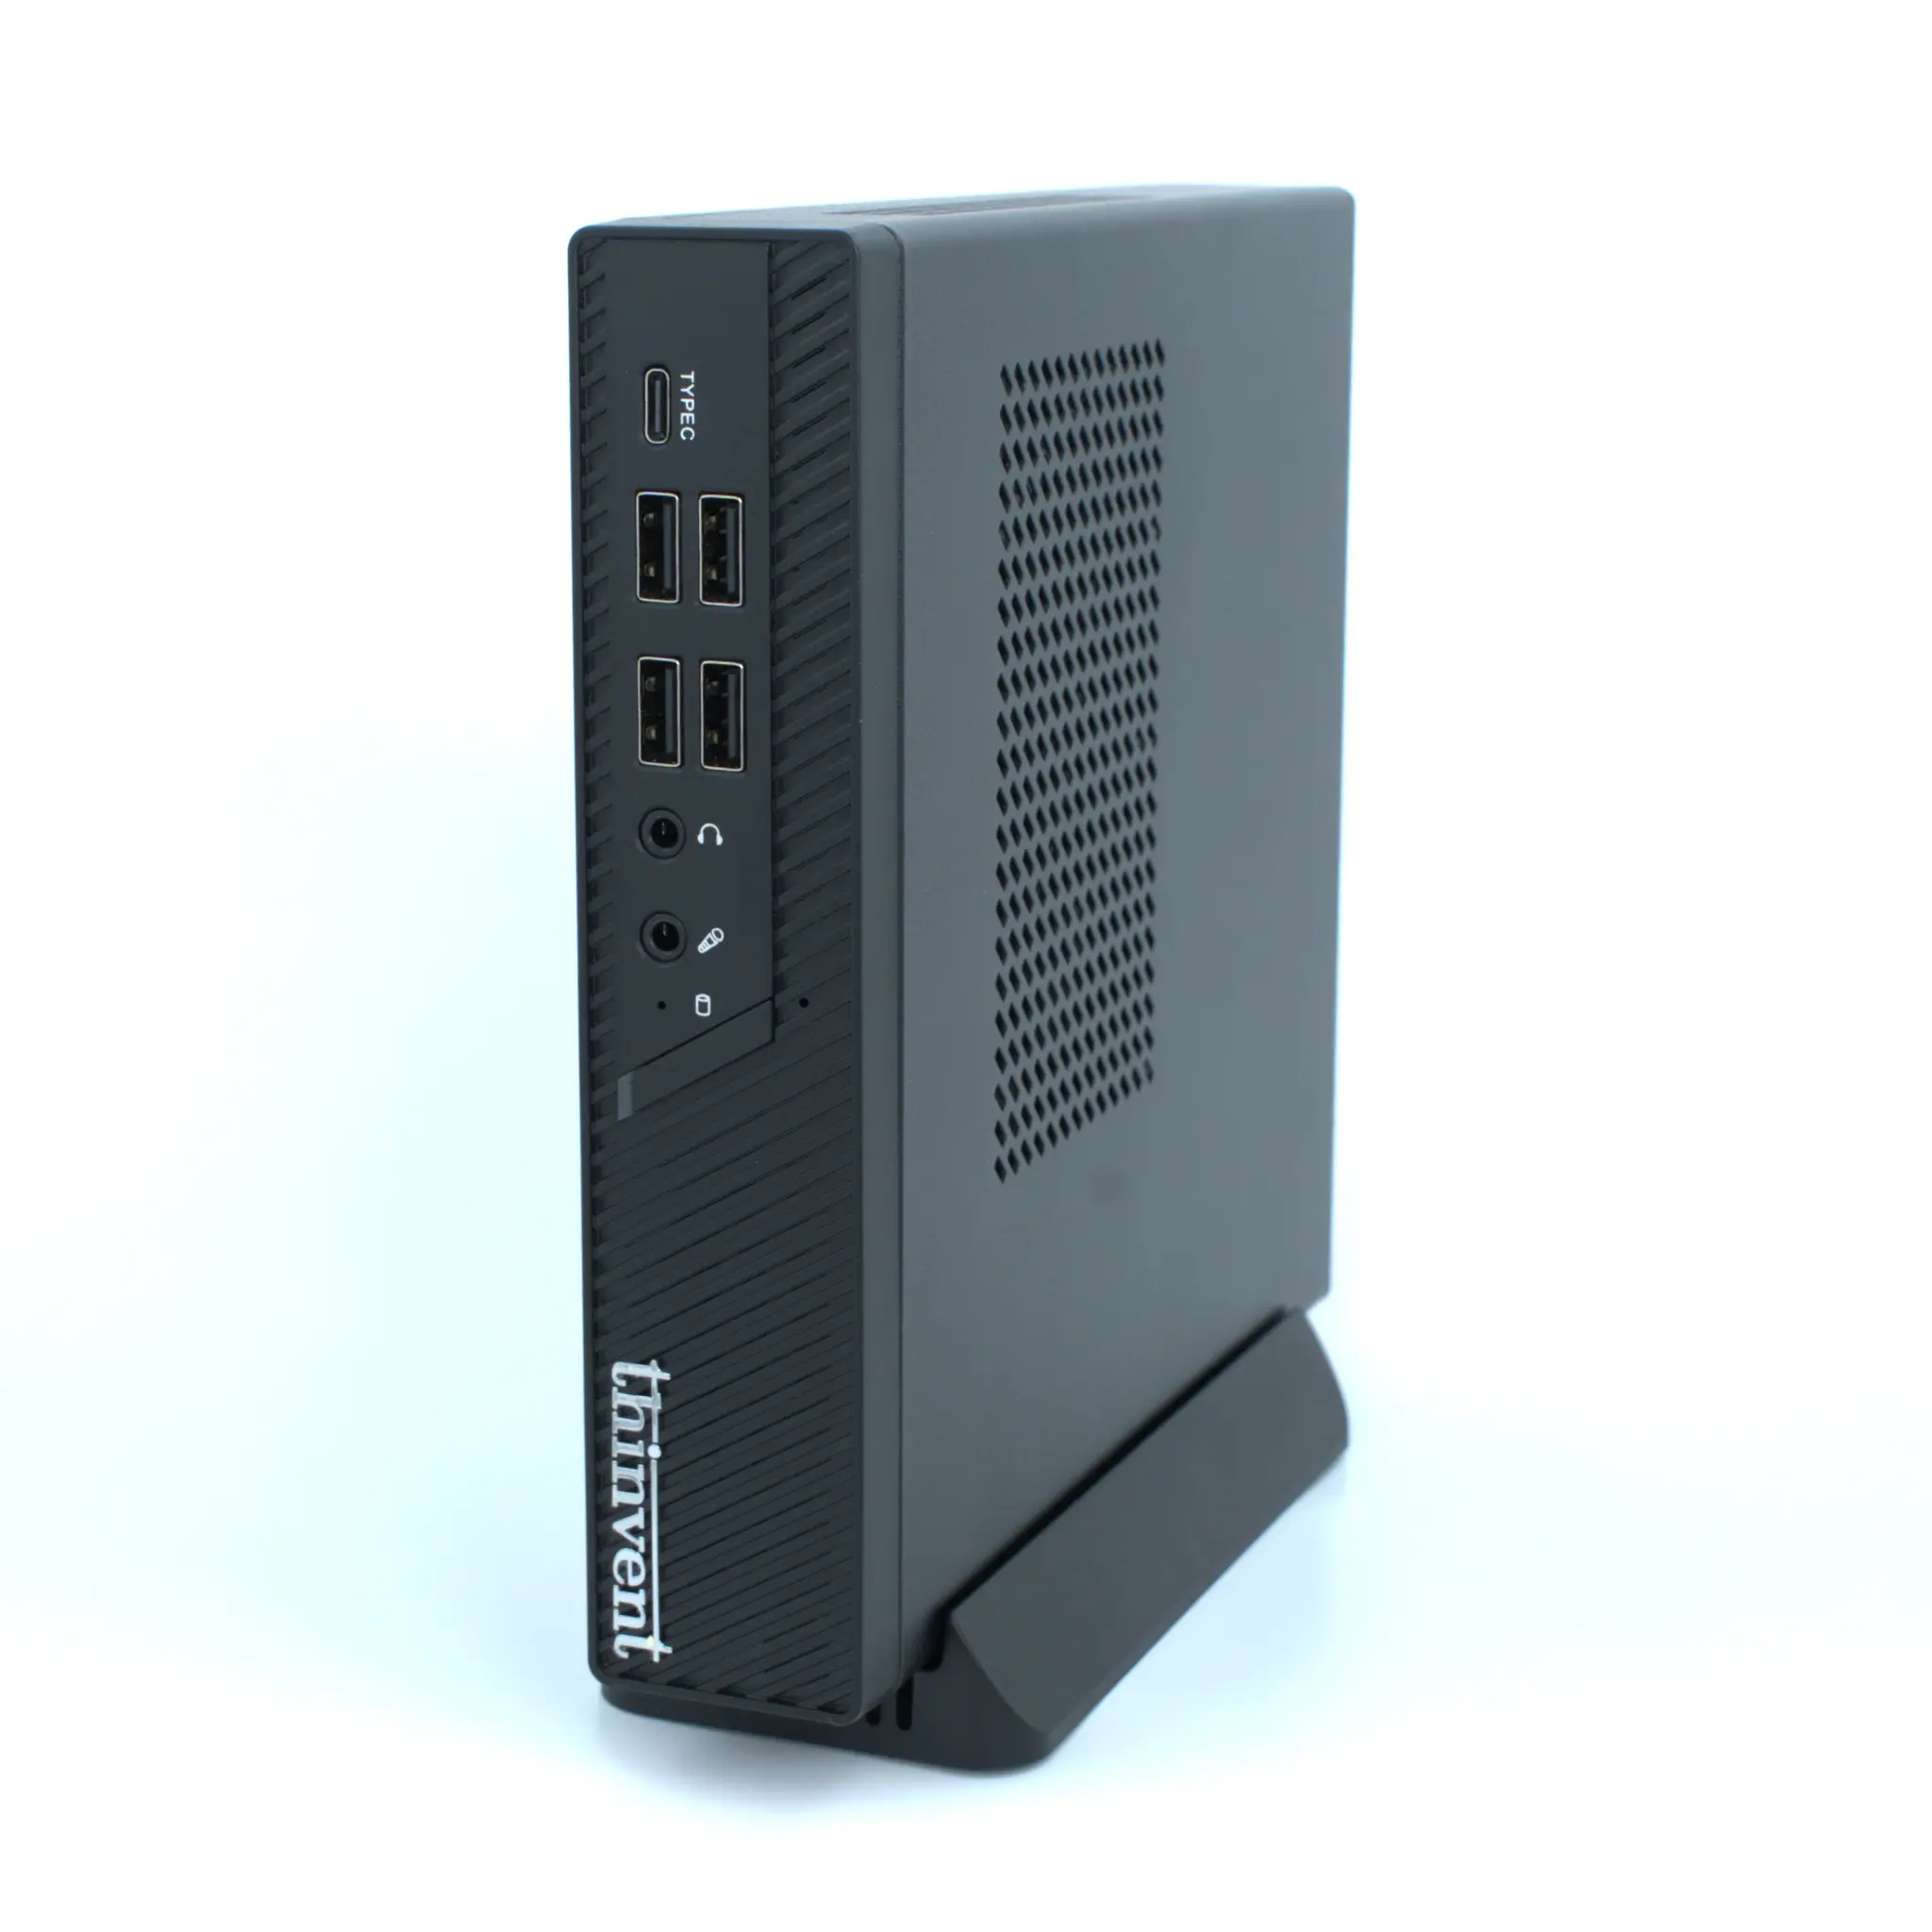
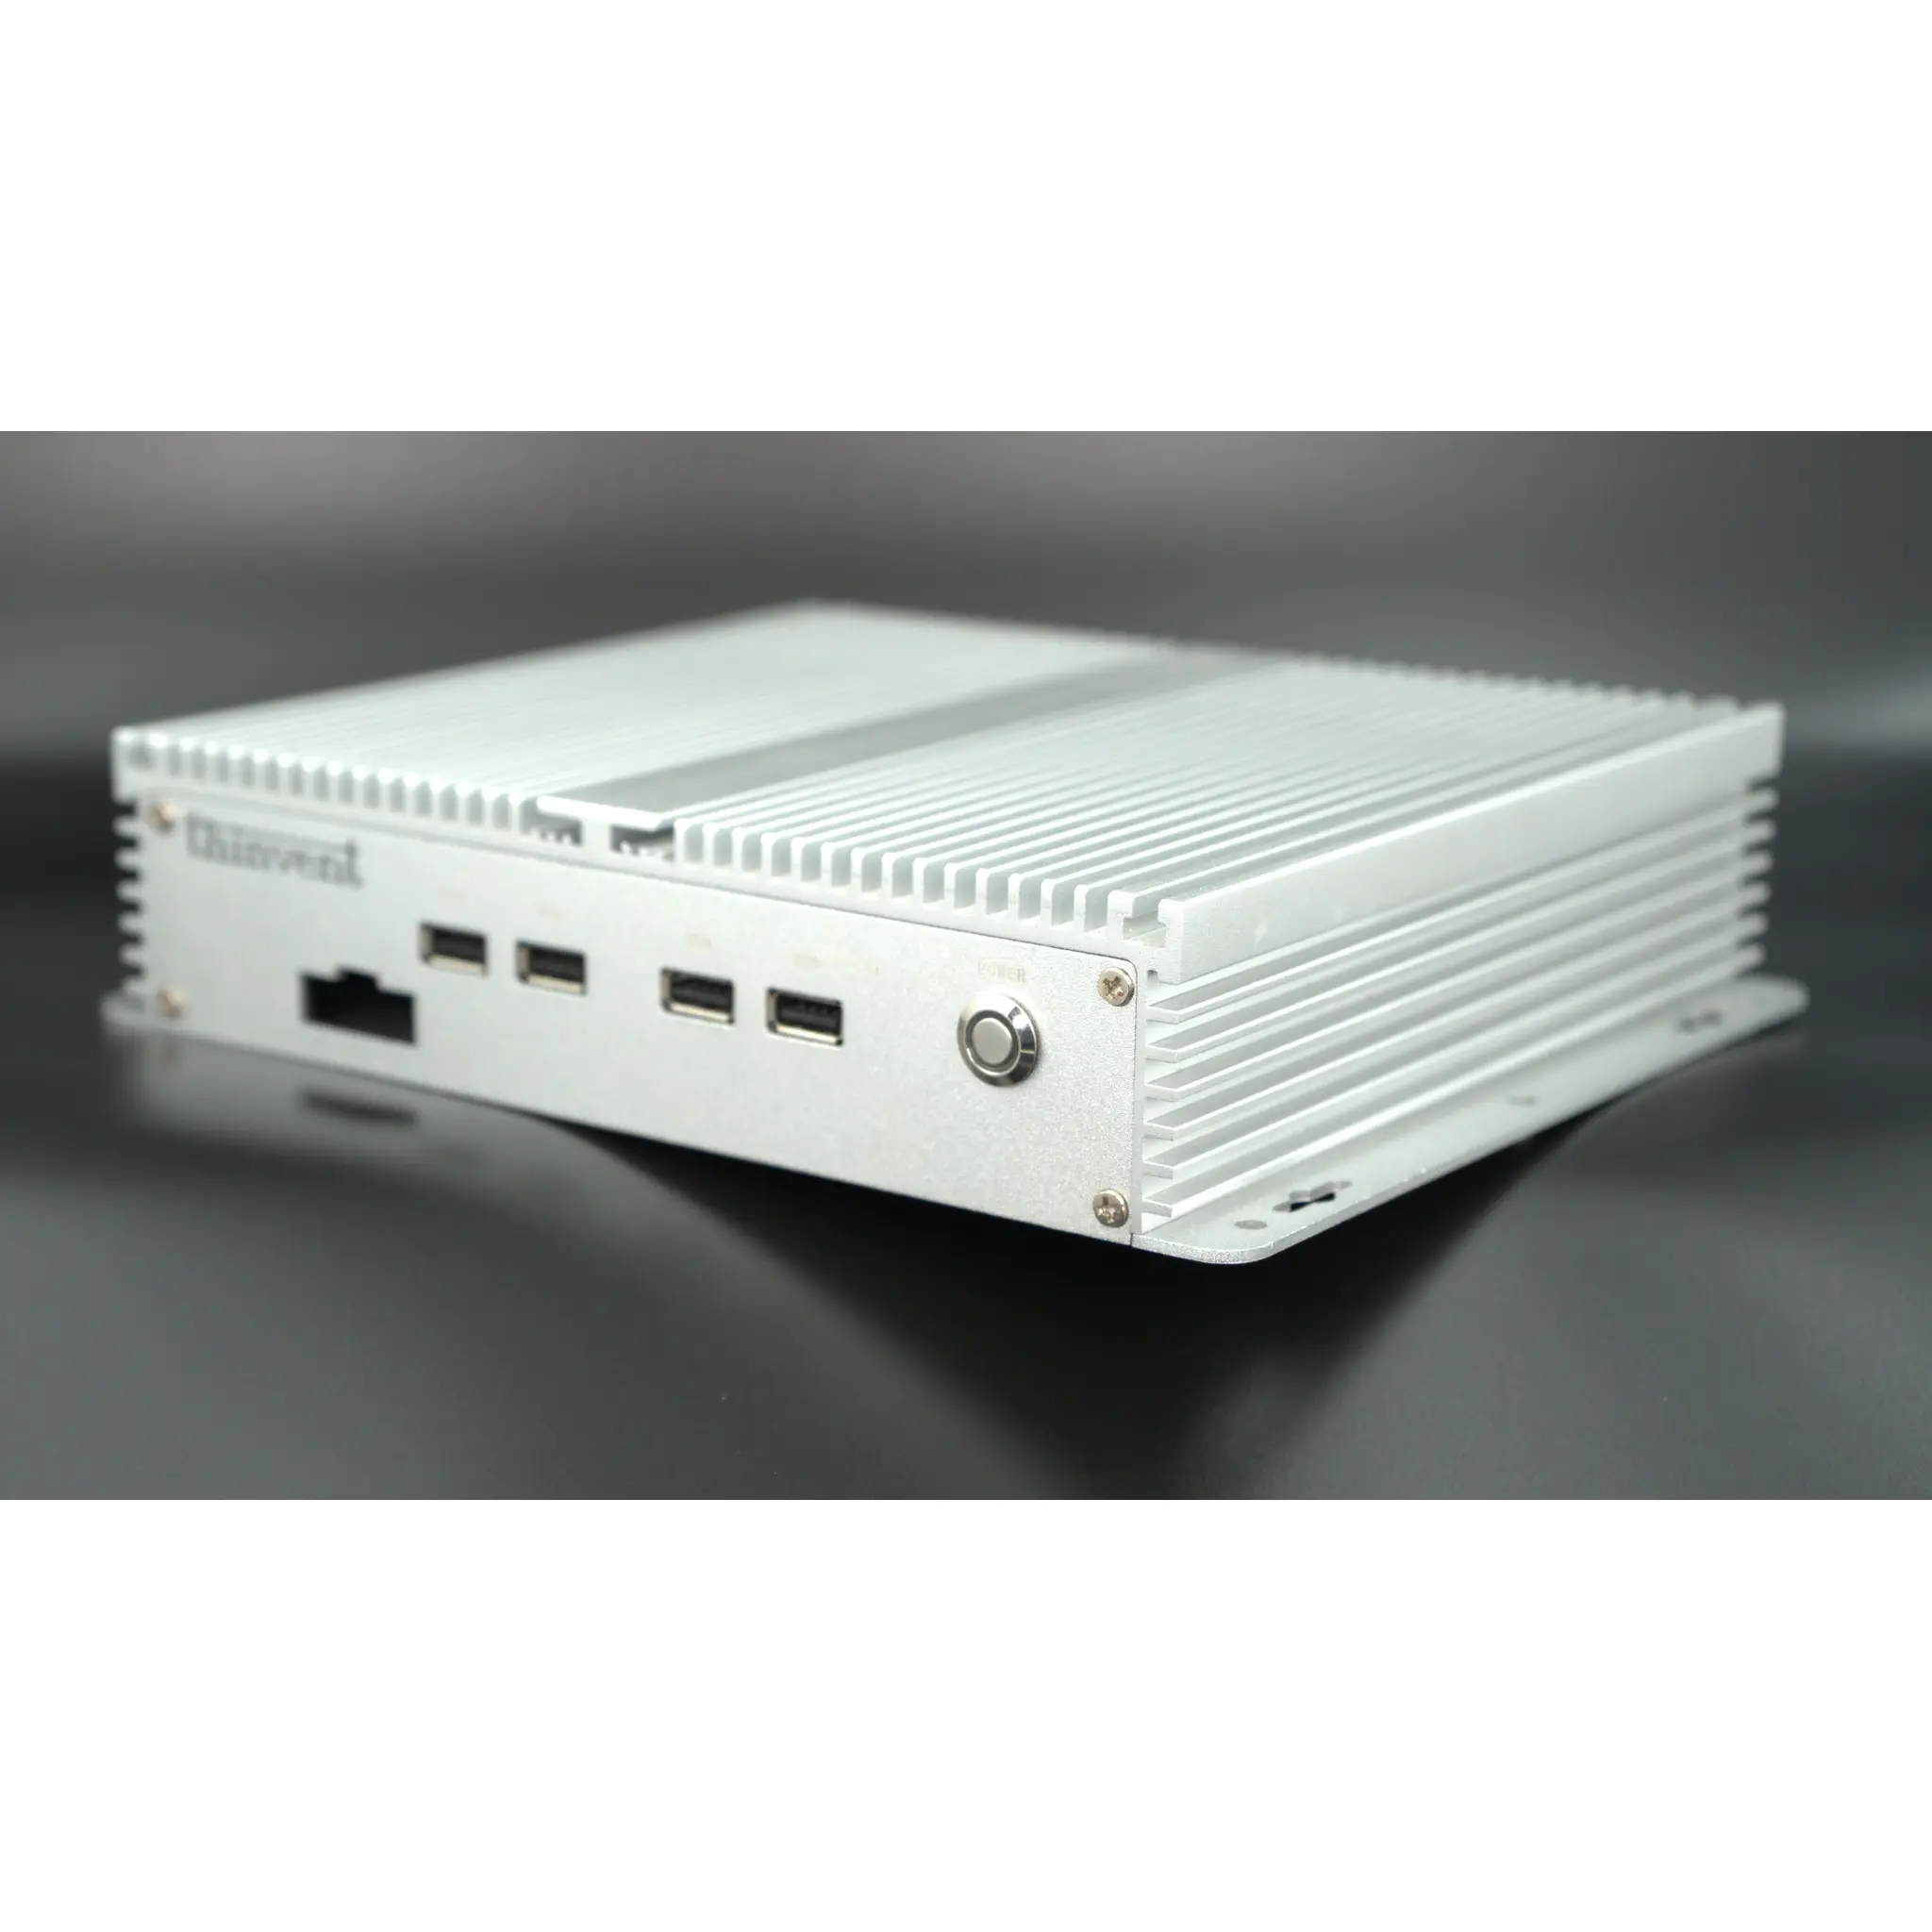
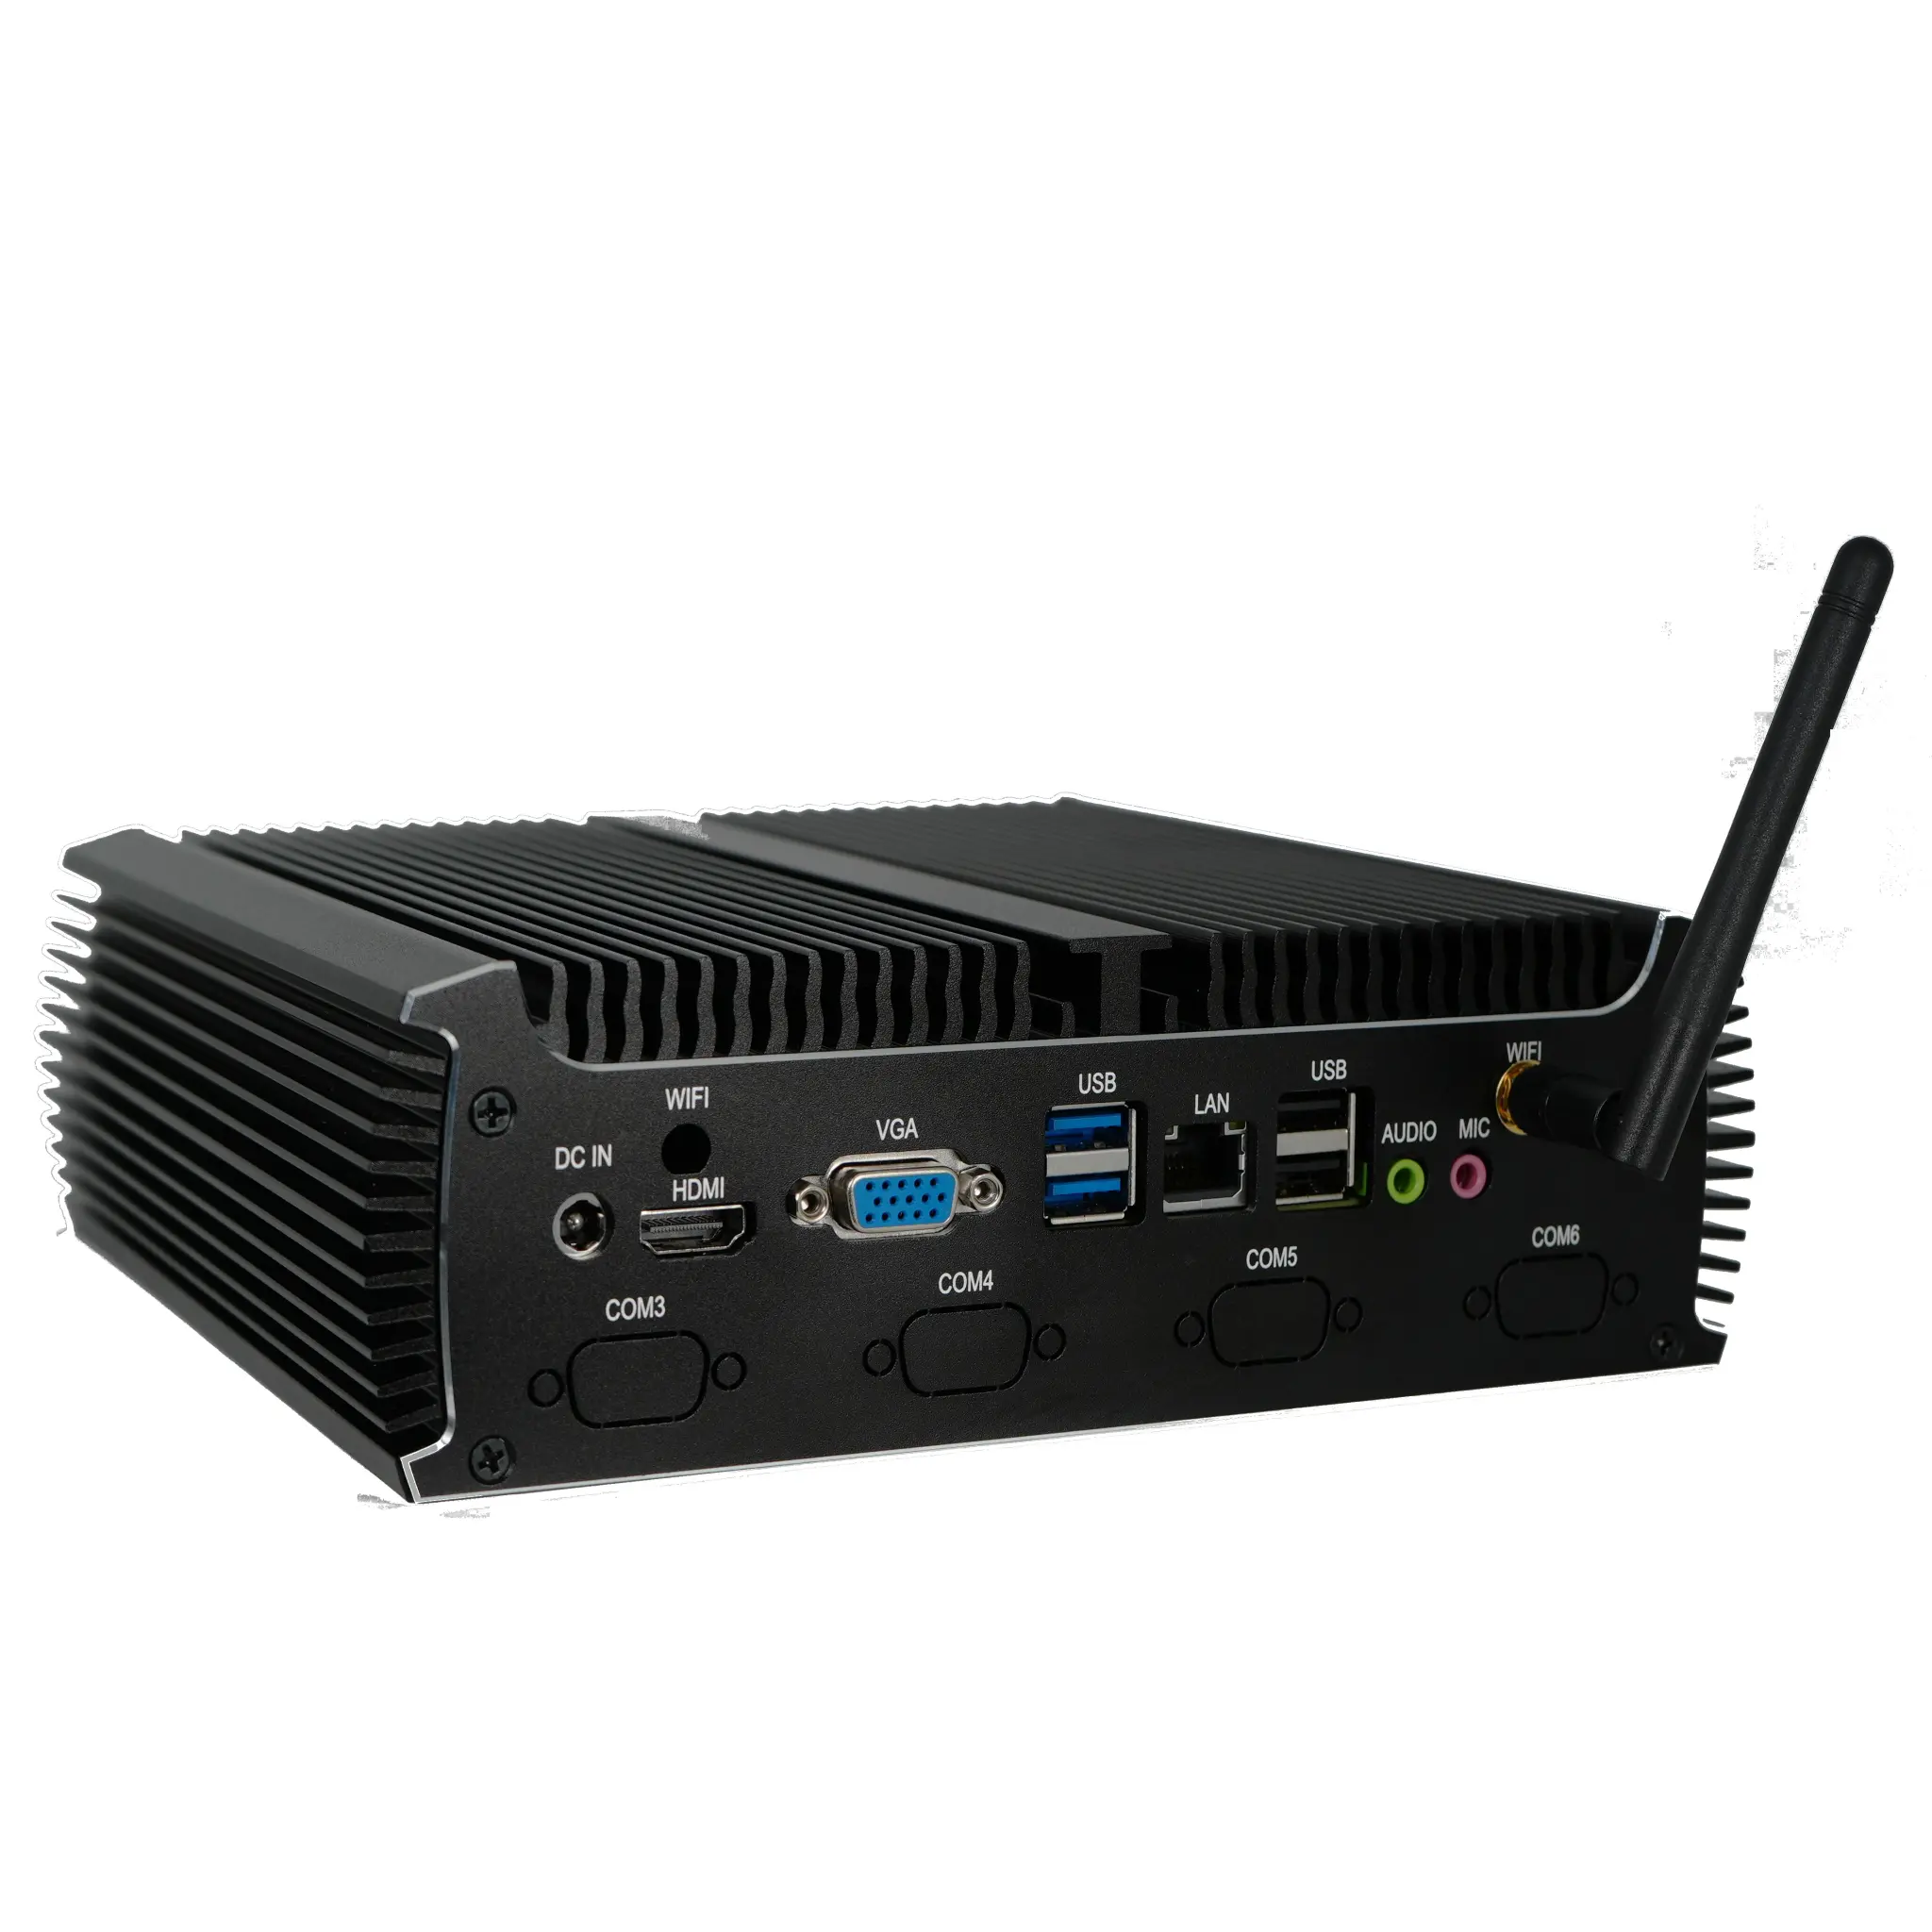
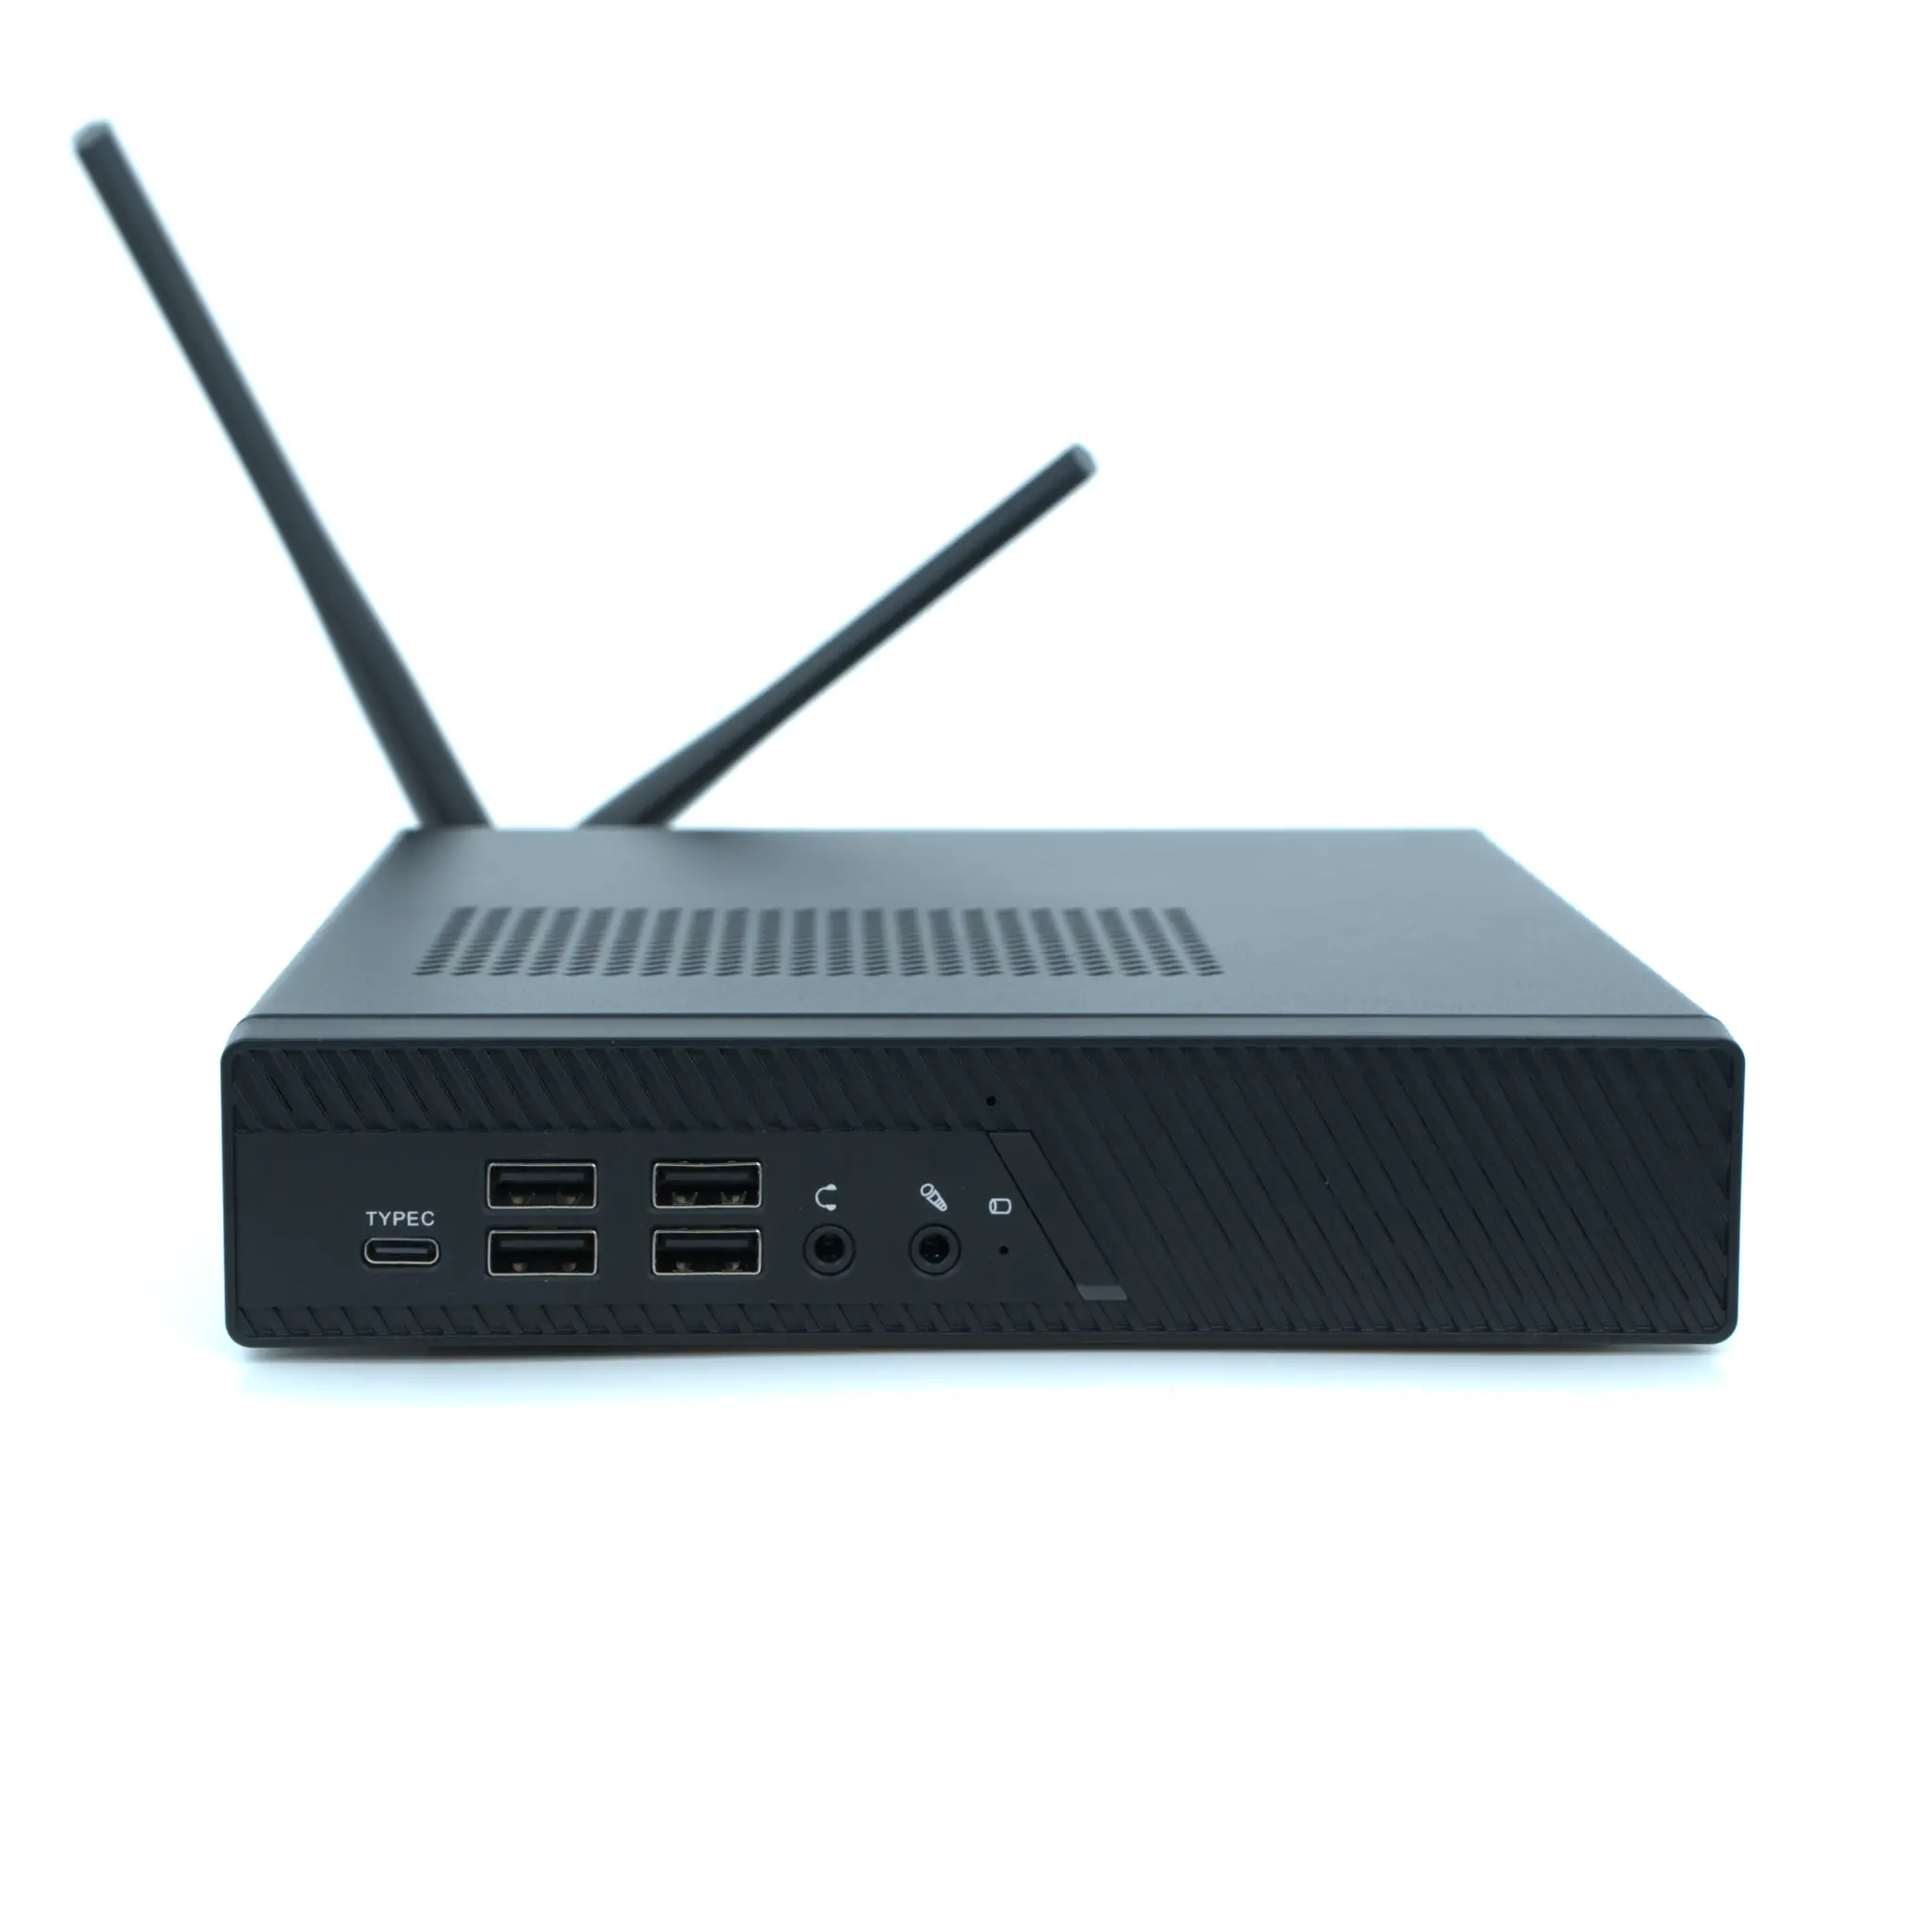
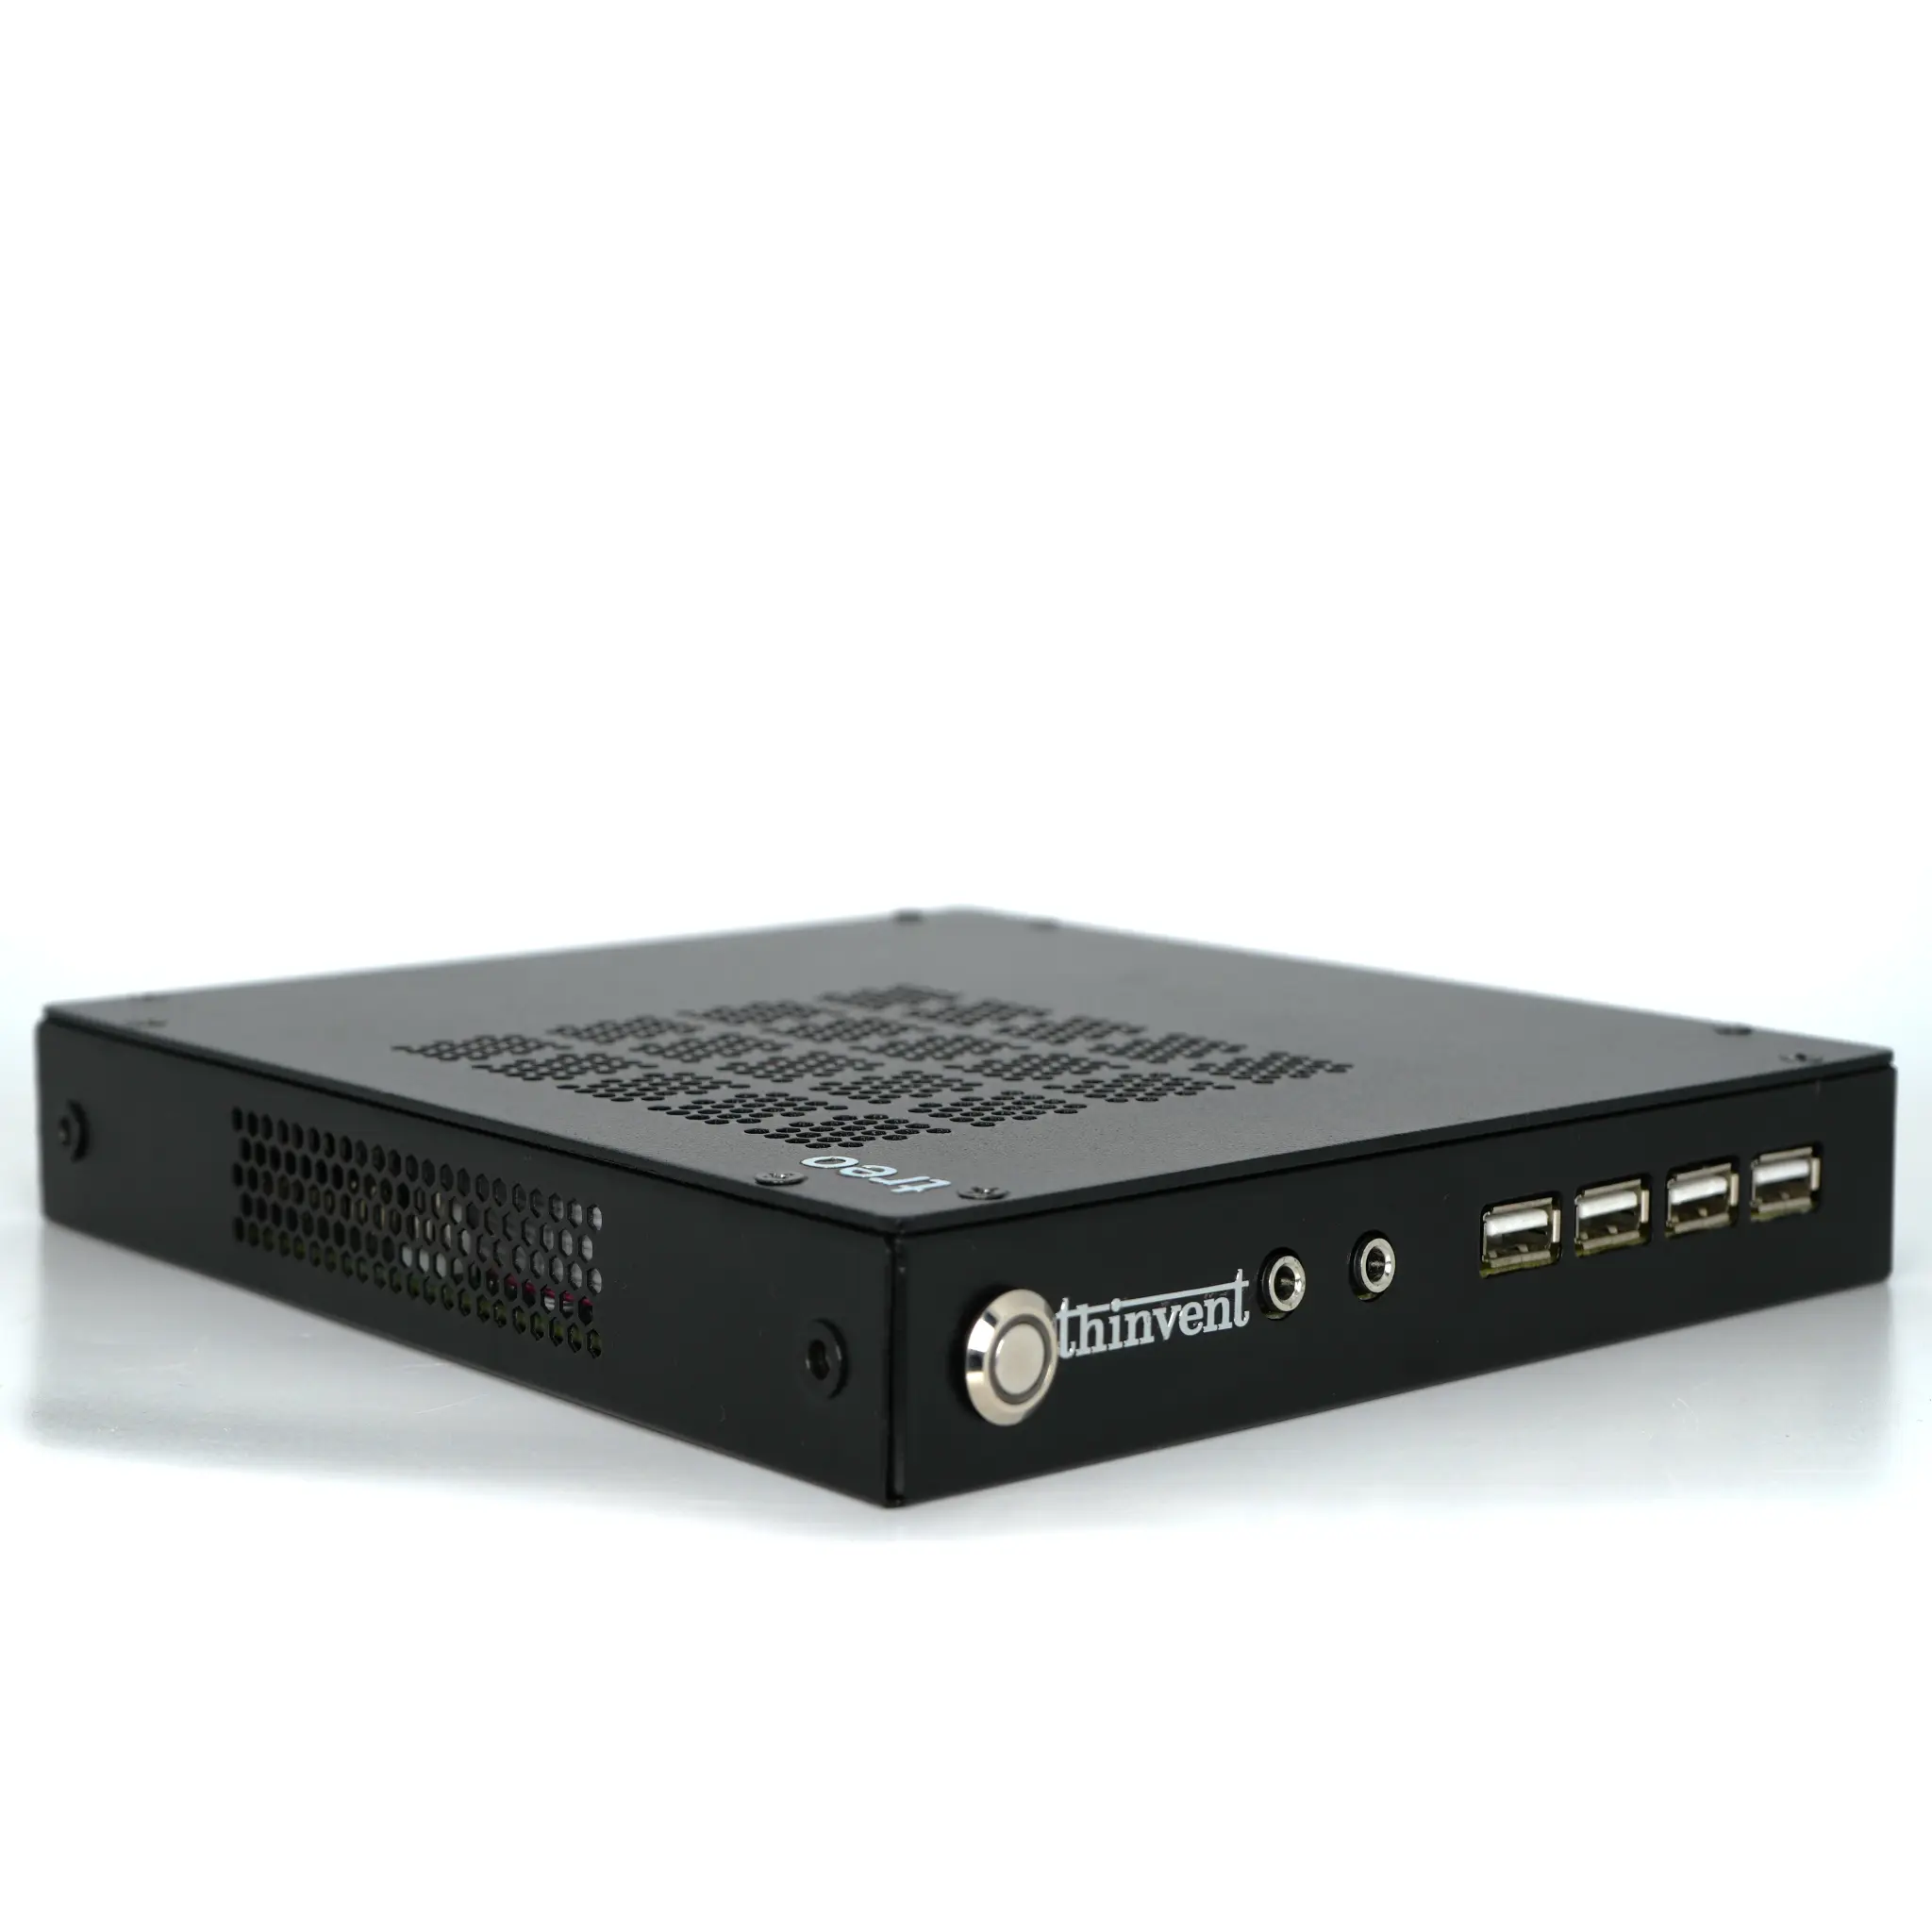
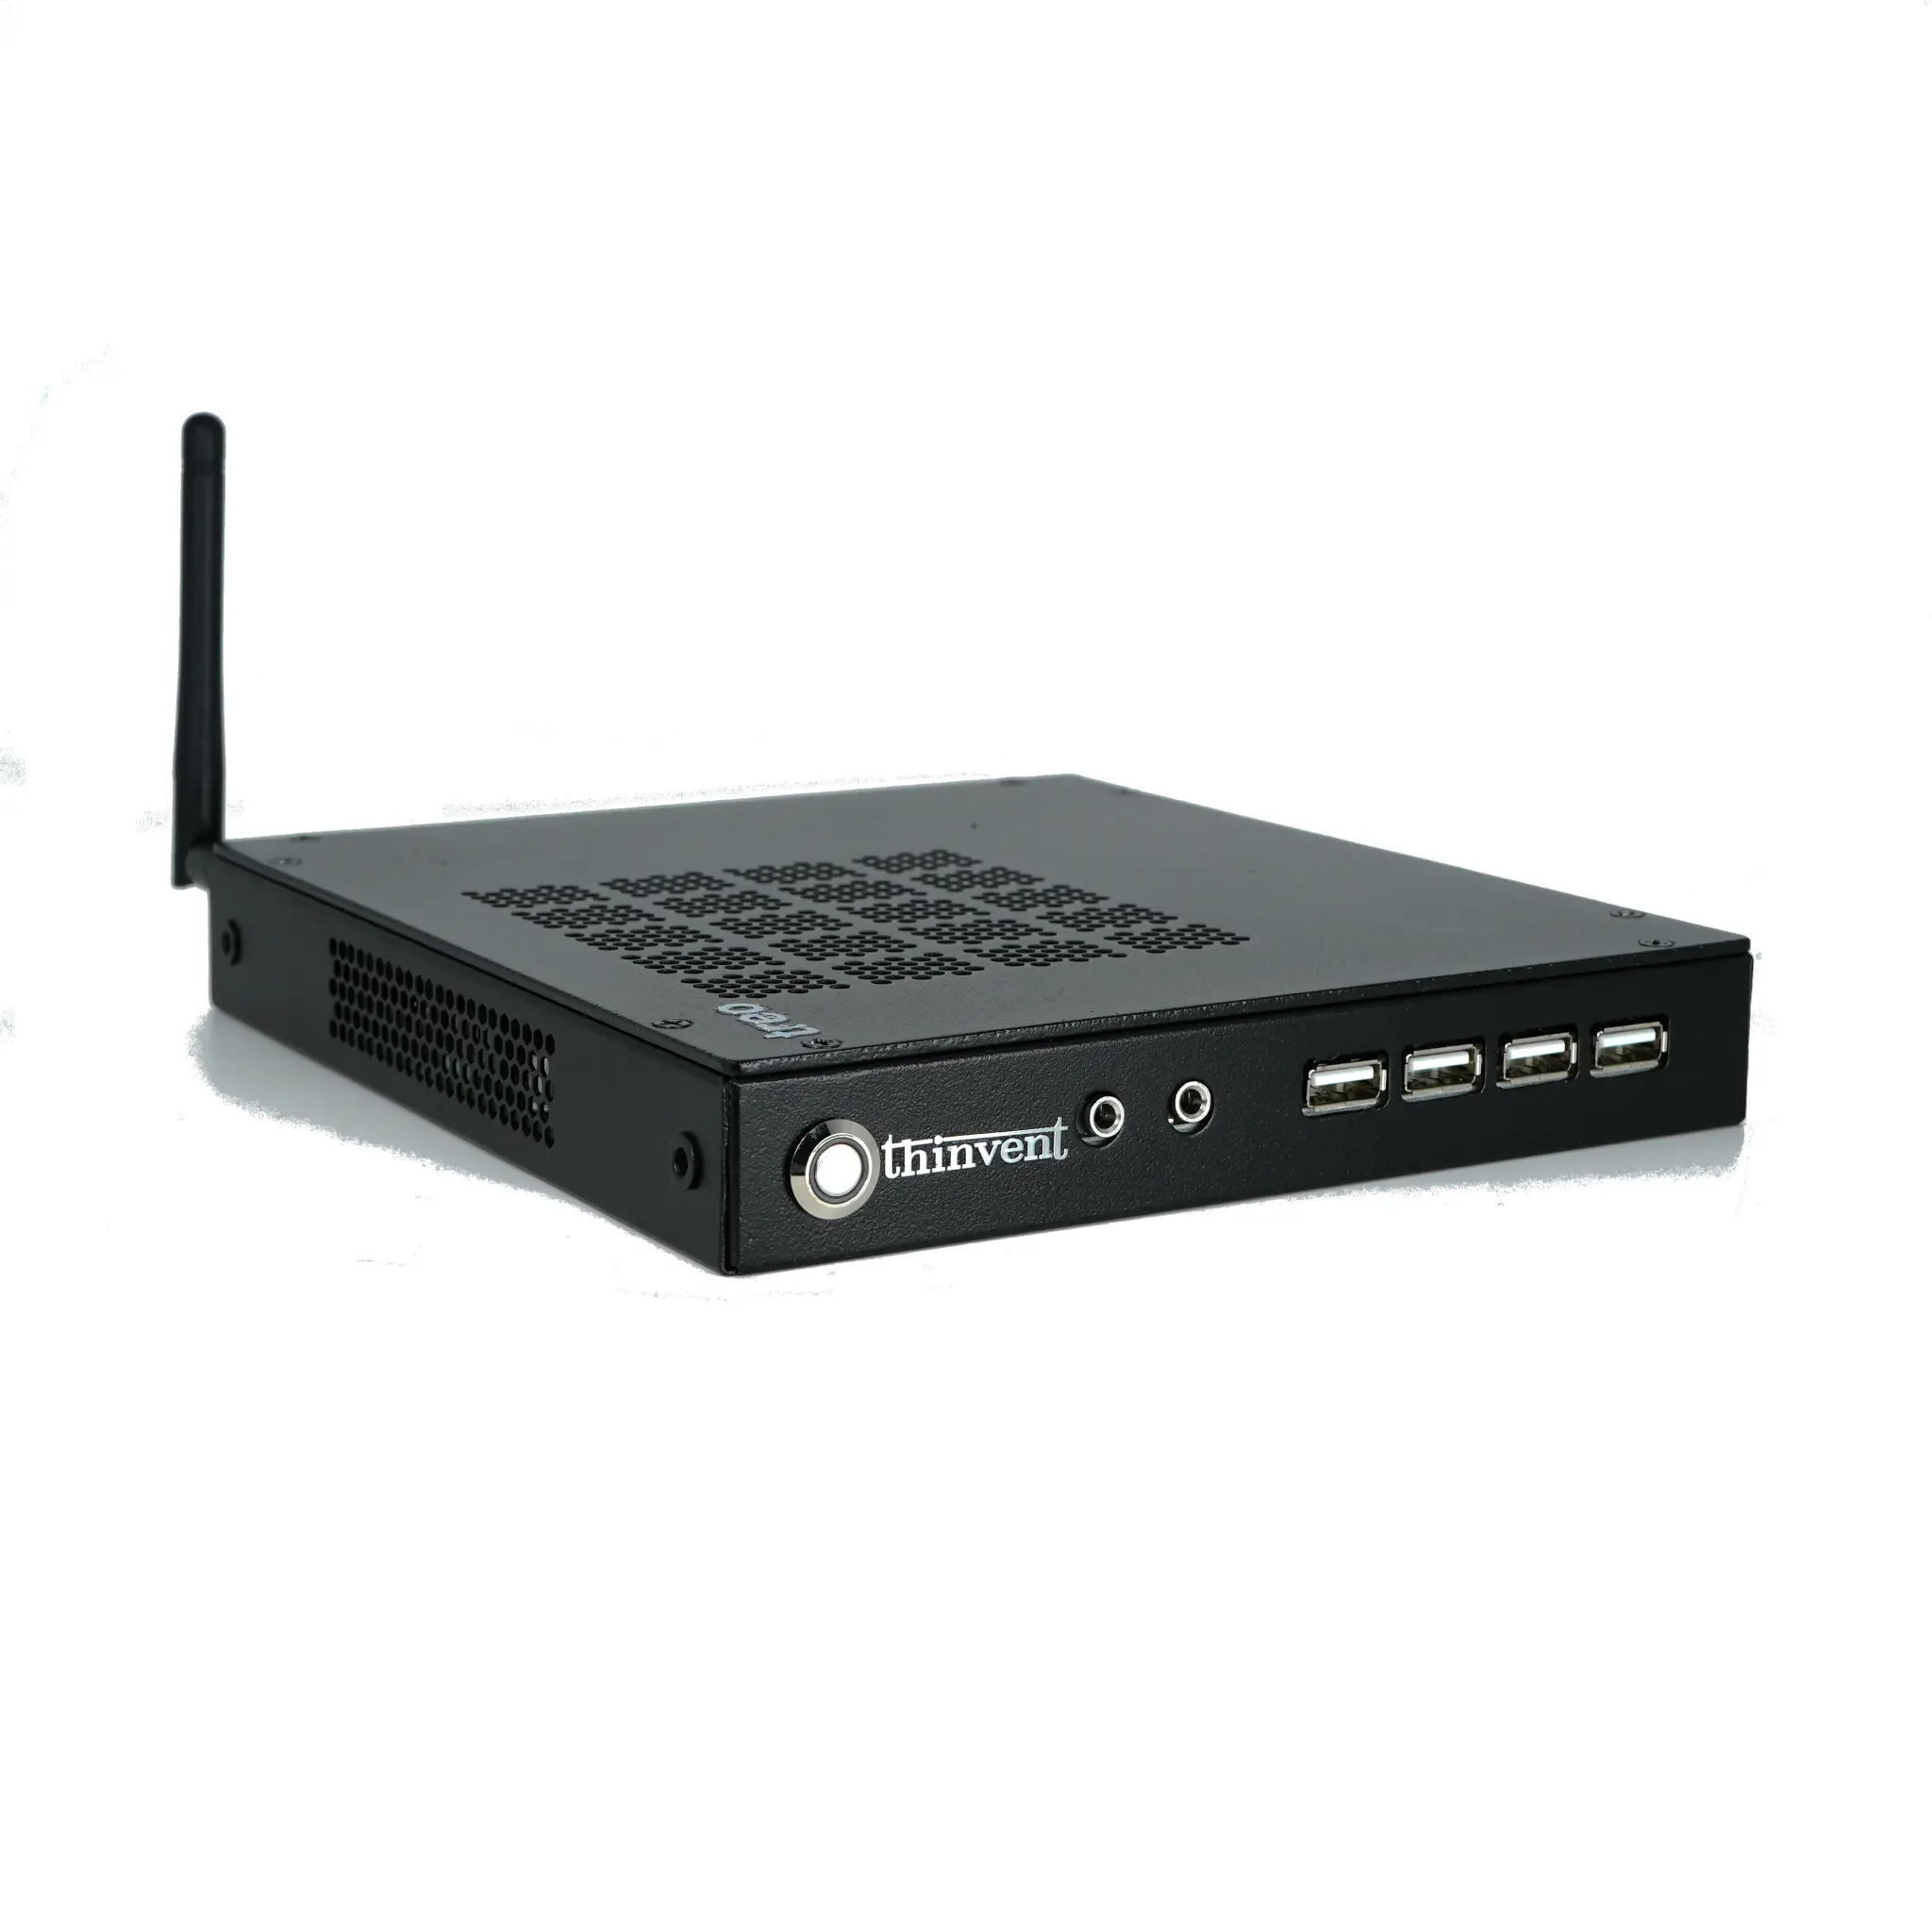
Thinvent stattet seine leistungsstarken Industrie-PCs und Mini-PCs mit TPM 2.0 aus, um höchste Sicherheitsanforderungen zu erfüllen. Diese Hardware-Sicherheit ist integraler Bestandteil unserer Lösungen für anspruchsvolle Umgebungen.
| Produktreihe | Typische Prozessoren | Zielanwendung | Integrierte Sicherheit |
|---|---|---|---|
| Industrial PC Serie (IPC) | Intel Core i3/i5, Intel N100 | Maschinensteuerung, HMI, Edge Computing | TPM 2.0 für Datenverschlüsselung & sichere Authentifizierung |
| Aero Mini PC Serie | Intel Core i3/i5 | Digital Signage, Büroautomation, Kiosksysteme | TPM 2.0 für sicheres Booten & Geräteintegrität |
| Treo Mini PC Serie | Intel Prozessor N100 | Energieeffiziente Thin Clients, leichte Desktop-Aufgaben | Hardware-basierte Root-of-Trust für vertrauenswürdige Clients |
Unsere Geräte, wie der leistungsstarke Industrial PC IPC5 mit Intel Core i5-1250P oder der kompakte Treo Mini PC mit Intel N100, kombinieren robuste Performance mit der hardwaregestützten Sicherheit von TPM 2.0. Dies macht sie ideal für den Einsatz in der Fertigung, im Gesundheitswesen, im Finanzsektor und überall dort, wo der Schutz sensibler Daten und die Systemintegrität oberste Priorität haben. Thinvent-Lösungen bieten damit eine fundierte Basis für sichere und zuverlässige Edge- und Desktop-Computing-Infrastrukturen weltweit.