O que é um Trusted Platform Module (TPM)?
O Trusted Platform Module (TPM) é um chip de segurança especializado, montado na placa-mãe do computador, projetado para proteger o hardware por meio de chaves criptográficas integradas. Ele funciona como um cofre digital que armazena com segurança senhas, certificados e chaves de criptografia, garantindo que o sistema operacional e o firmware não foram adulterados. Em termos práticos, o TPM é a base para recursos como inicialização segura (Secure Boot) e criptografia de disco completa (BitLocker), protegendo dispositivos contra ataques de rootkit e bootkits.
Os TPMs modernos seguem as especificações do Trusted Computing Group (TCG) e estão disponíveis em diferentes versões, sendo as mais comuns a TPM 1.2 e a TPM 2.0. Esta última oferece algoritmos criptográficos mais robustos, melhor gerenciamento de chaves e suporte a um número maior de cenários de segurança. Os chips podem ser discretos (um componente físico separado) ou integrados ao firmware do processador (fTPM), como nos processadores Intel modernos.
Principais Características e Especificações Técnicas
Os módulos TPM oferecem um conjunto de funcionalidades críticas para a segurança de sistemas embarcados e computadores industriais:
| Característica | Descrição |
|---|---|
| Armazenamento Seguro de Chaves | Protege chaves criptográficas em hardware inviolável |
| Medição de Integridade | Verifica a integridade do boot (firmware, carregador, kernel) |
| Atestação Remota | Comprova que o sistema está em um estado confiável |
| Selagem (Sealing) | Vincula dados criptografados a uma configuração específica do sistema |
| Geração de Números Aleatórios | Hardware RNG para criação de chaves seguras |
| Interfaces Comuns | SPI, LPC, I2C (dependendo do fabricante) |
Fabricantes como Infineon (série OPTIGA™), Nuvoton e STMicroelectronics produzem TPMs certificados FIPS 140-2 nível 2 e Common Criteria EAL4+, garantindo conformidade com requisitos de segurança corporativos e governamentais.
Casos de Uso e Aplicações
O TPM é essencial em diversos cenários, especialmente em ambientes onde a segurança de dados é prioridade:
-
Computação Corporativa: Proteção de dados confidenciais com BitLocker, autenticação de rede (802.1X) e VPNs baseadas em certificados.
-
IoT Industrial: Garantia de identidade de dispositivos em redes de sensores e atuadores, prevenindo clonagem e ataques man-in-the-middle.
-
Sistemas Embarcados: Atestação remota para validar a integridade de equipamentos em campo, como caixas registradoras e terminais de autoatendimento.
-
Servidores e Datacenters: Proteção de máquinas virtuais, inicialização segura de hipervisores e desbloqueio de rede do BitLocker sem intervenção manual.
Soluções Thinvent com TPM
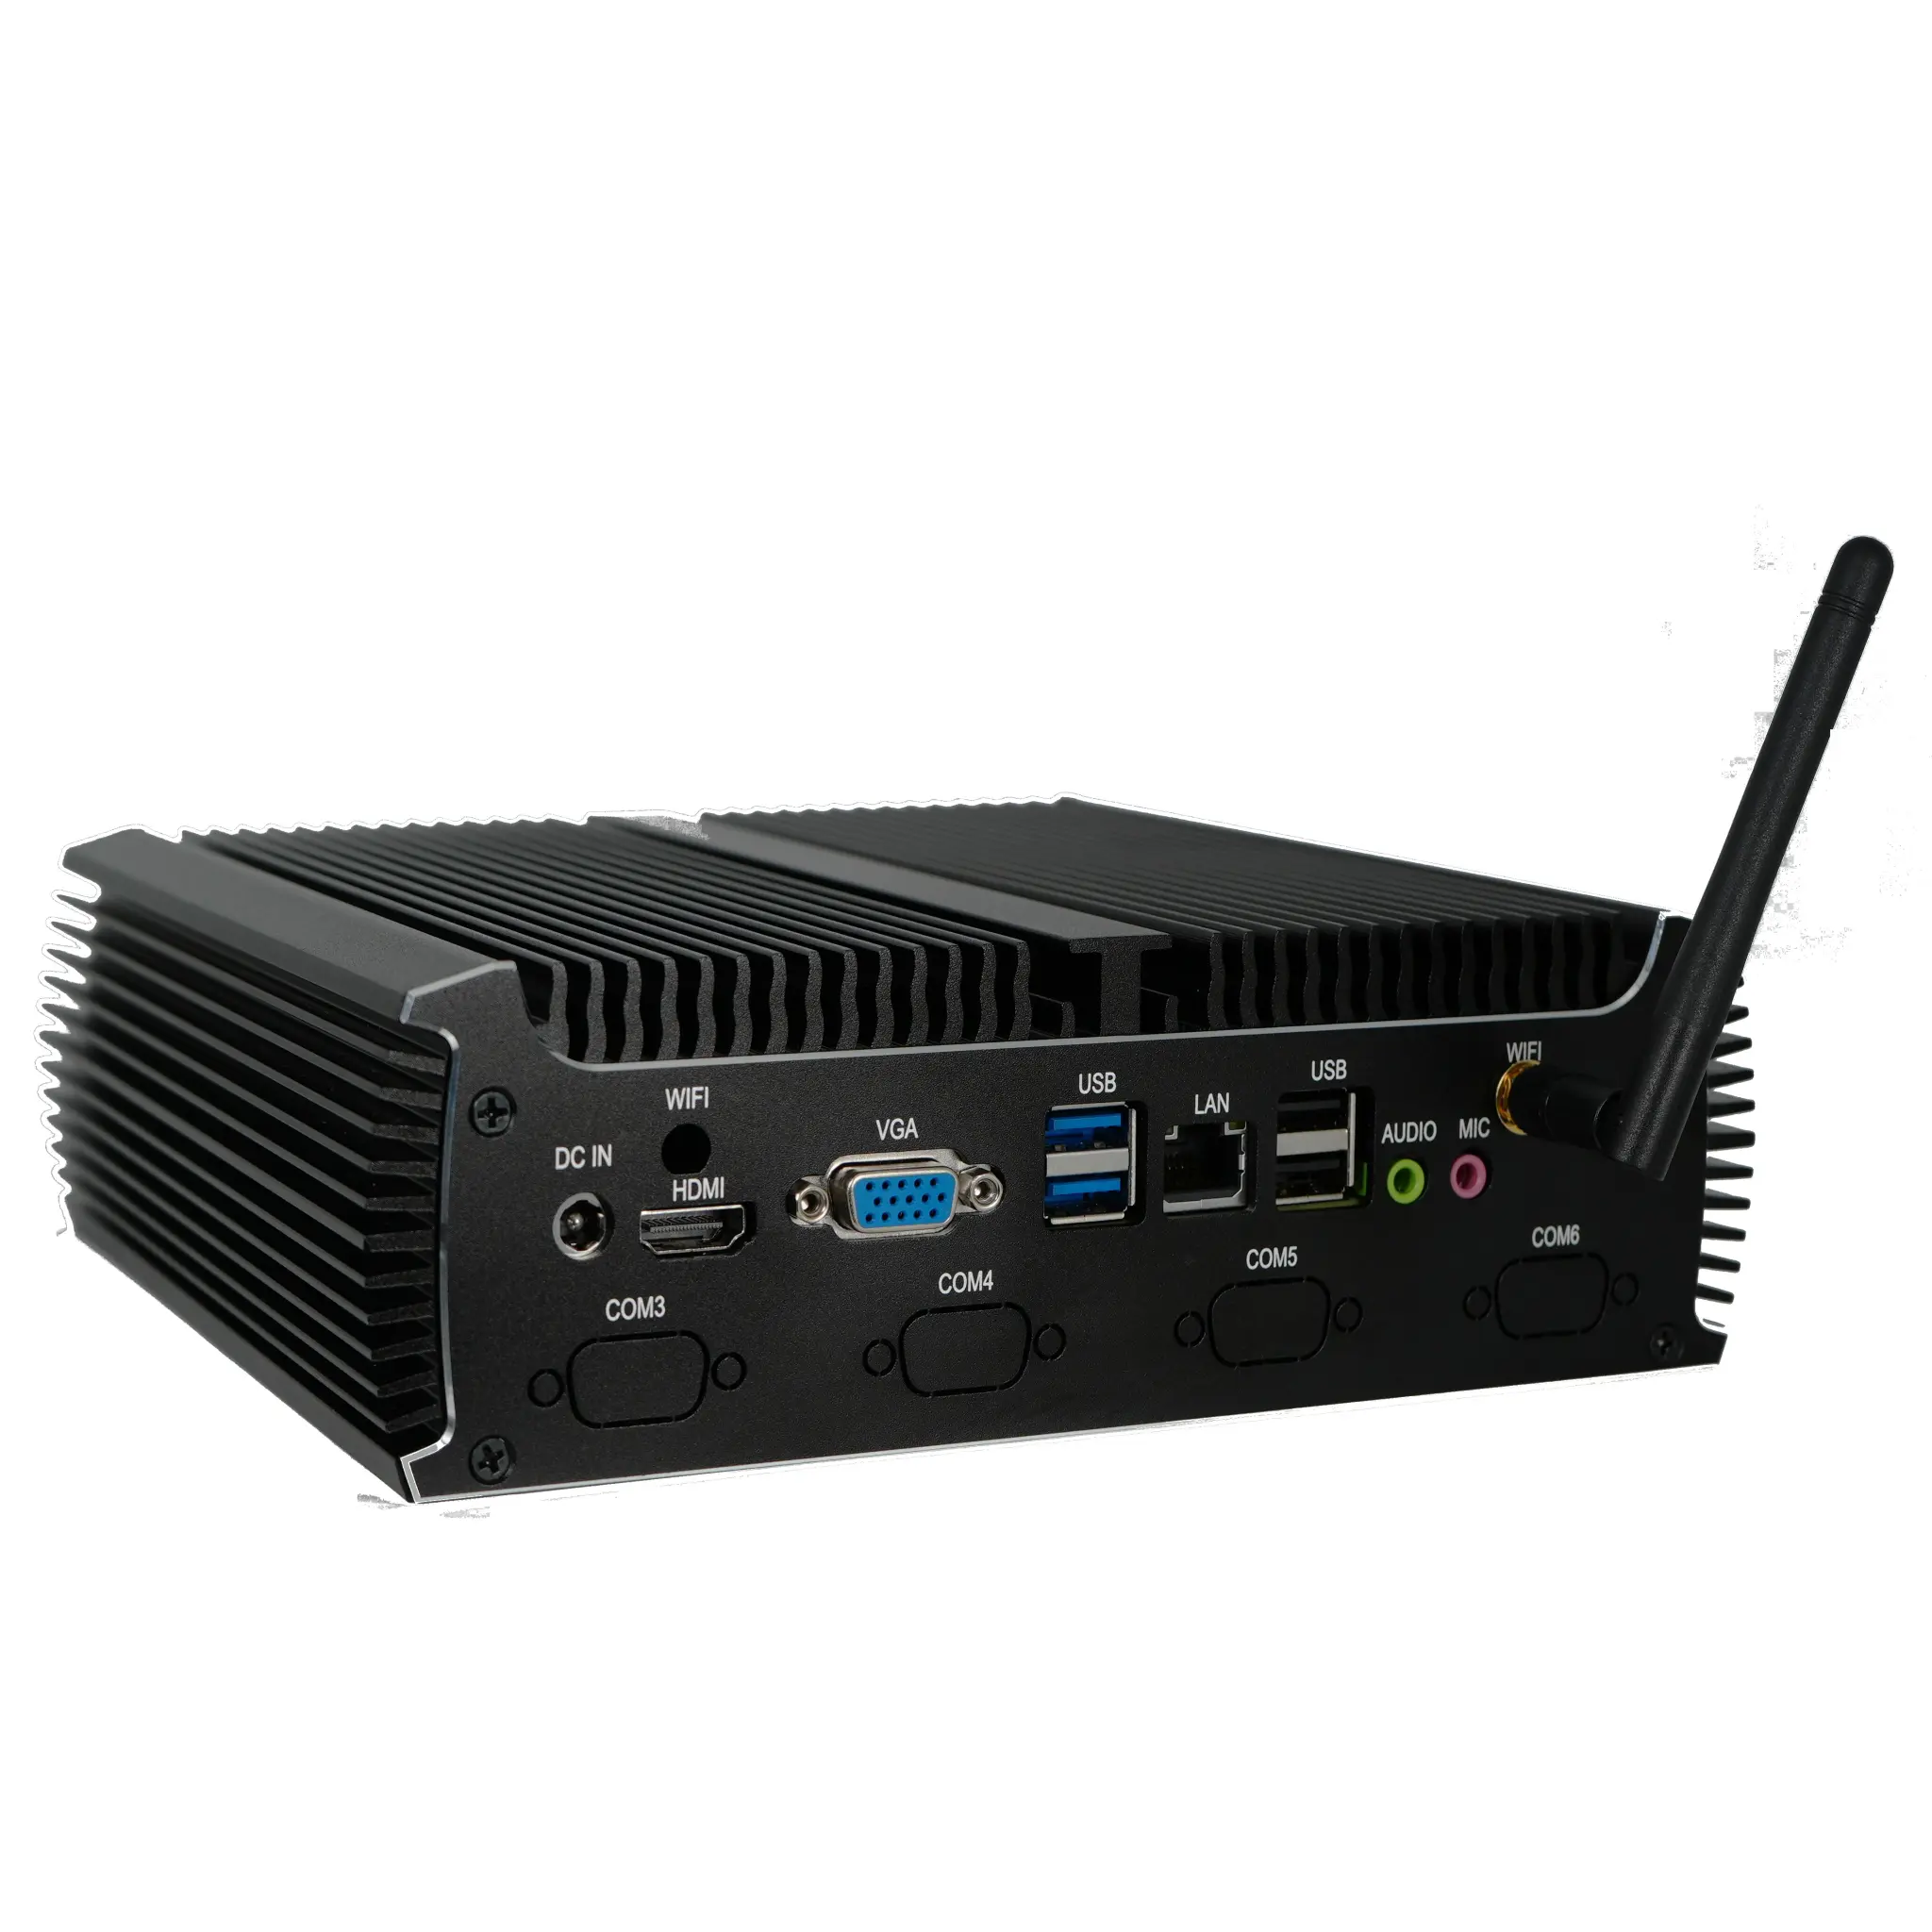
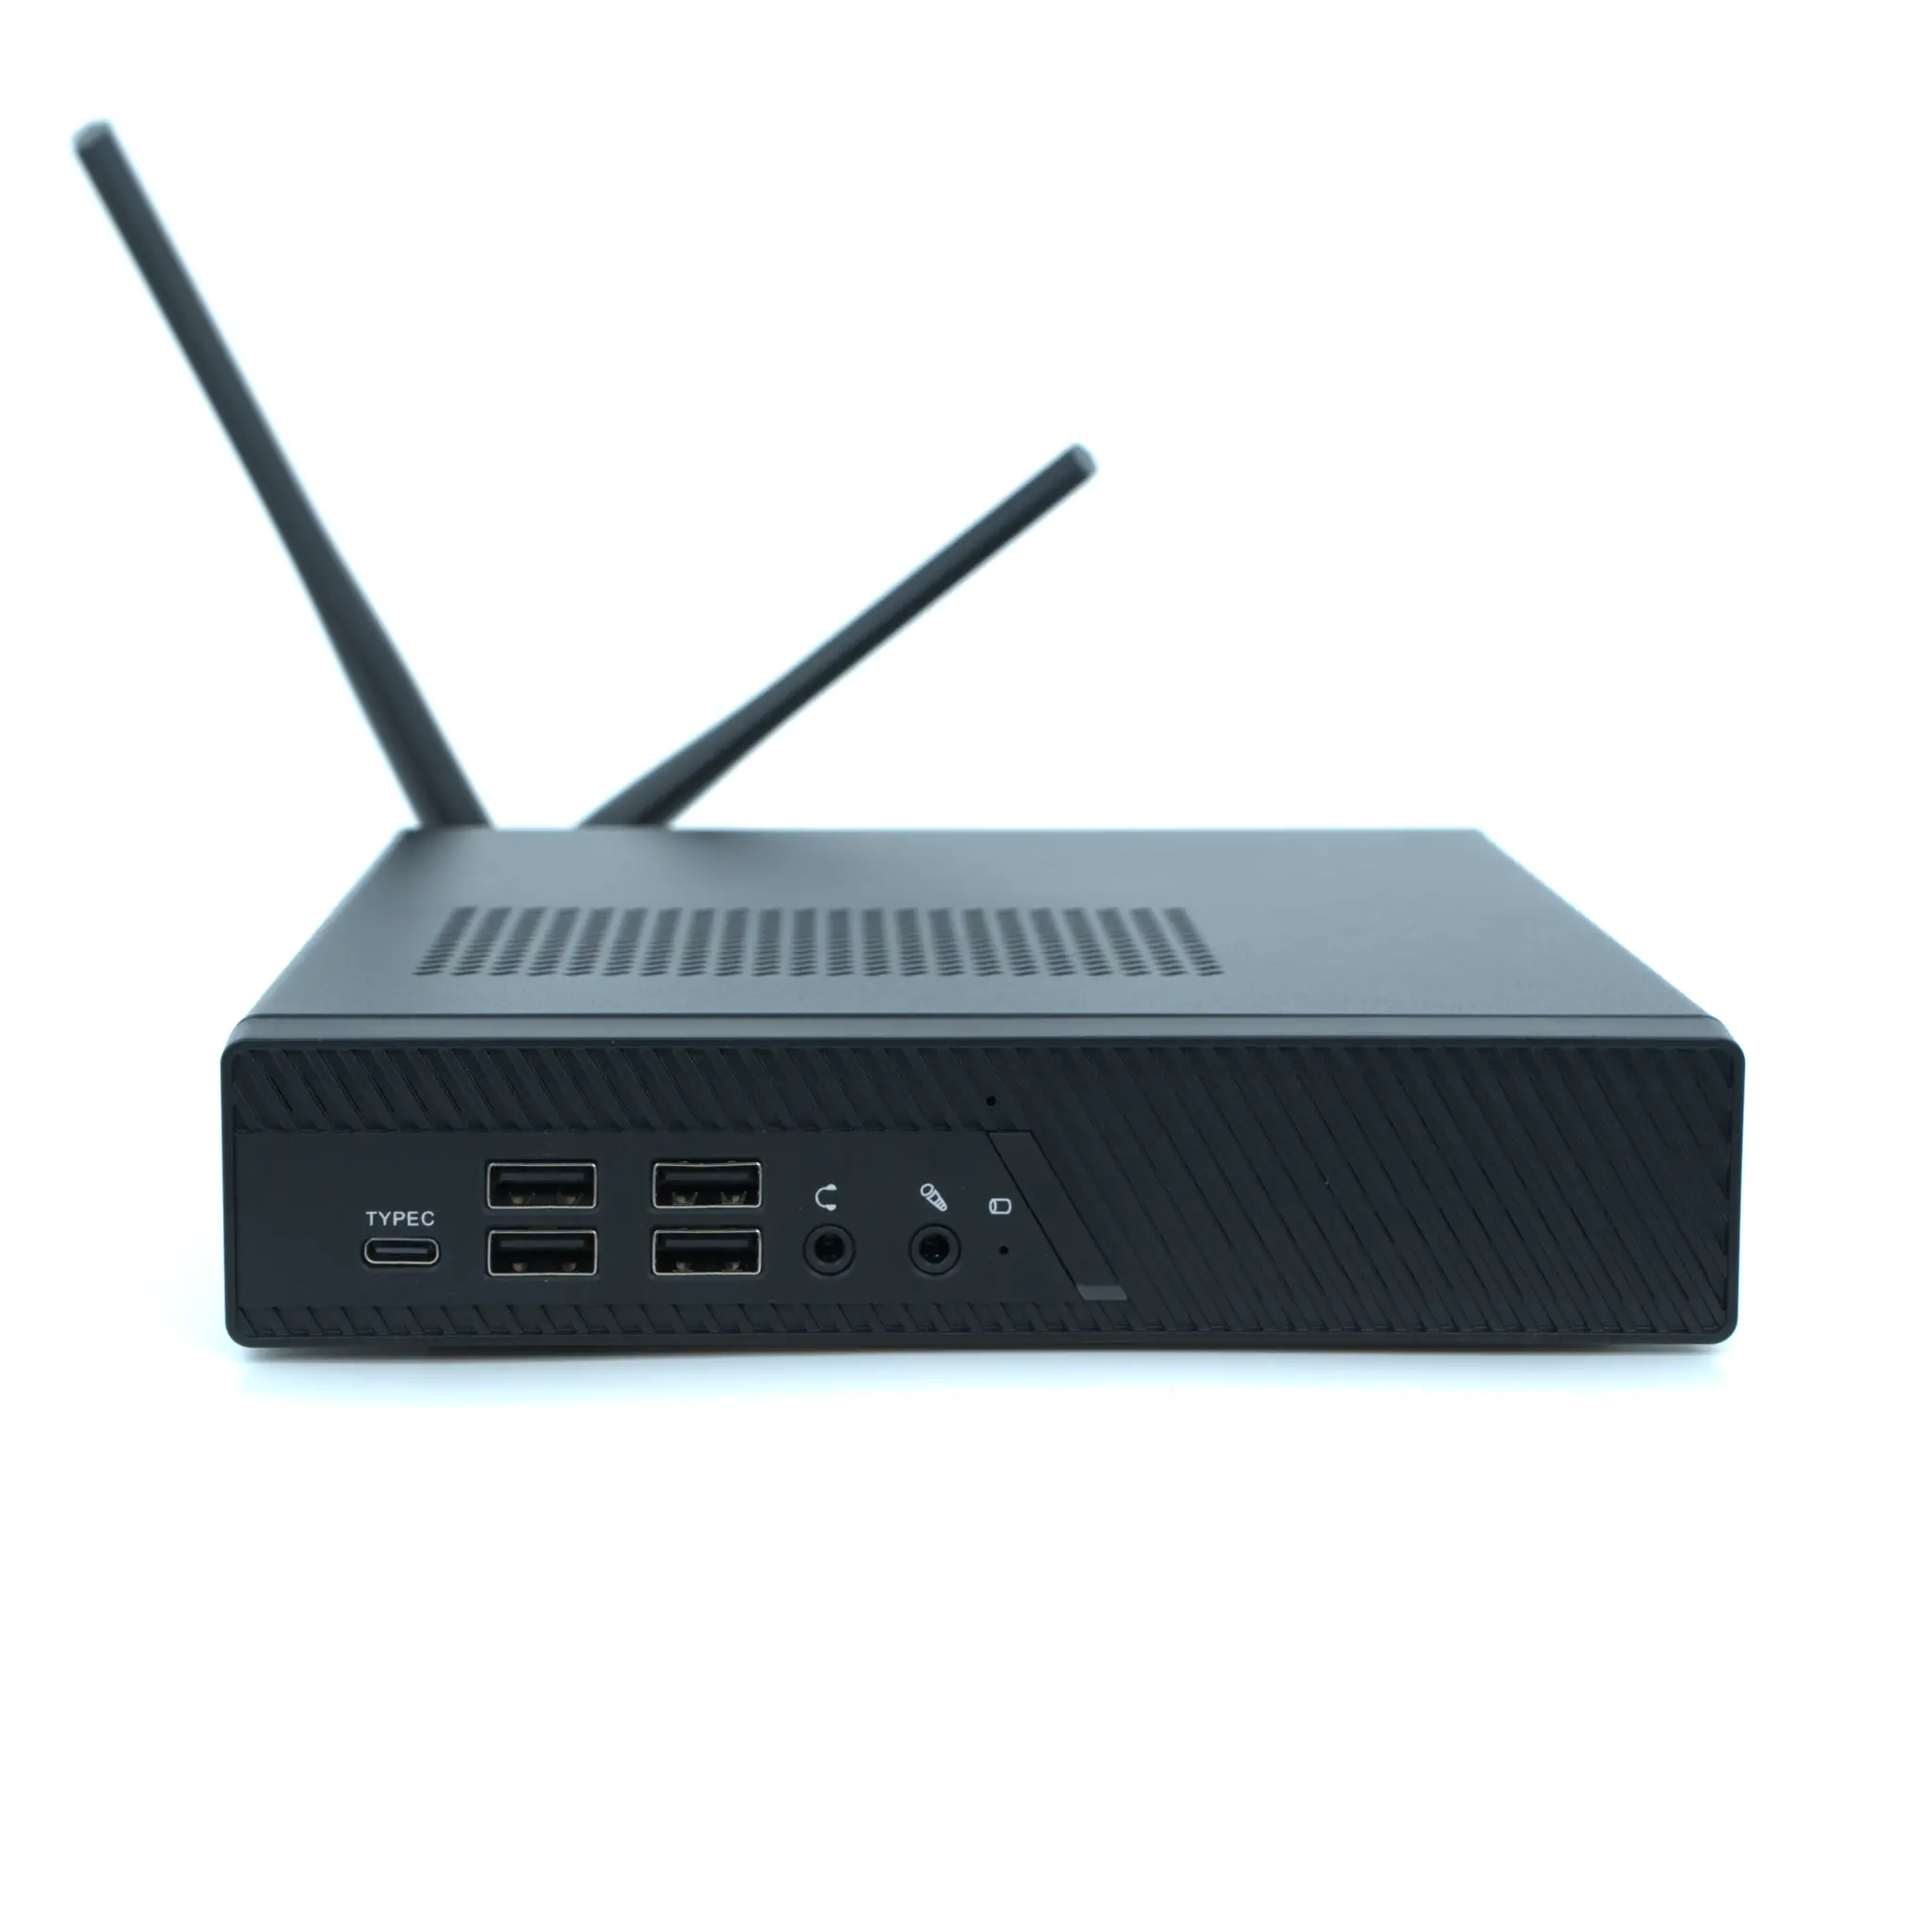
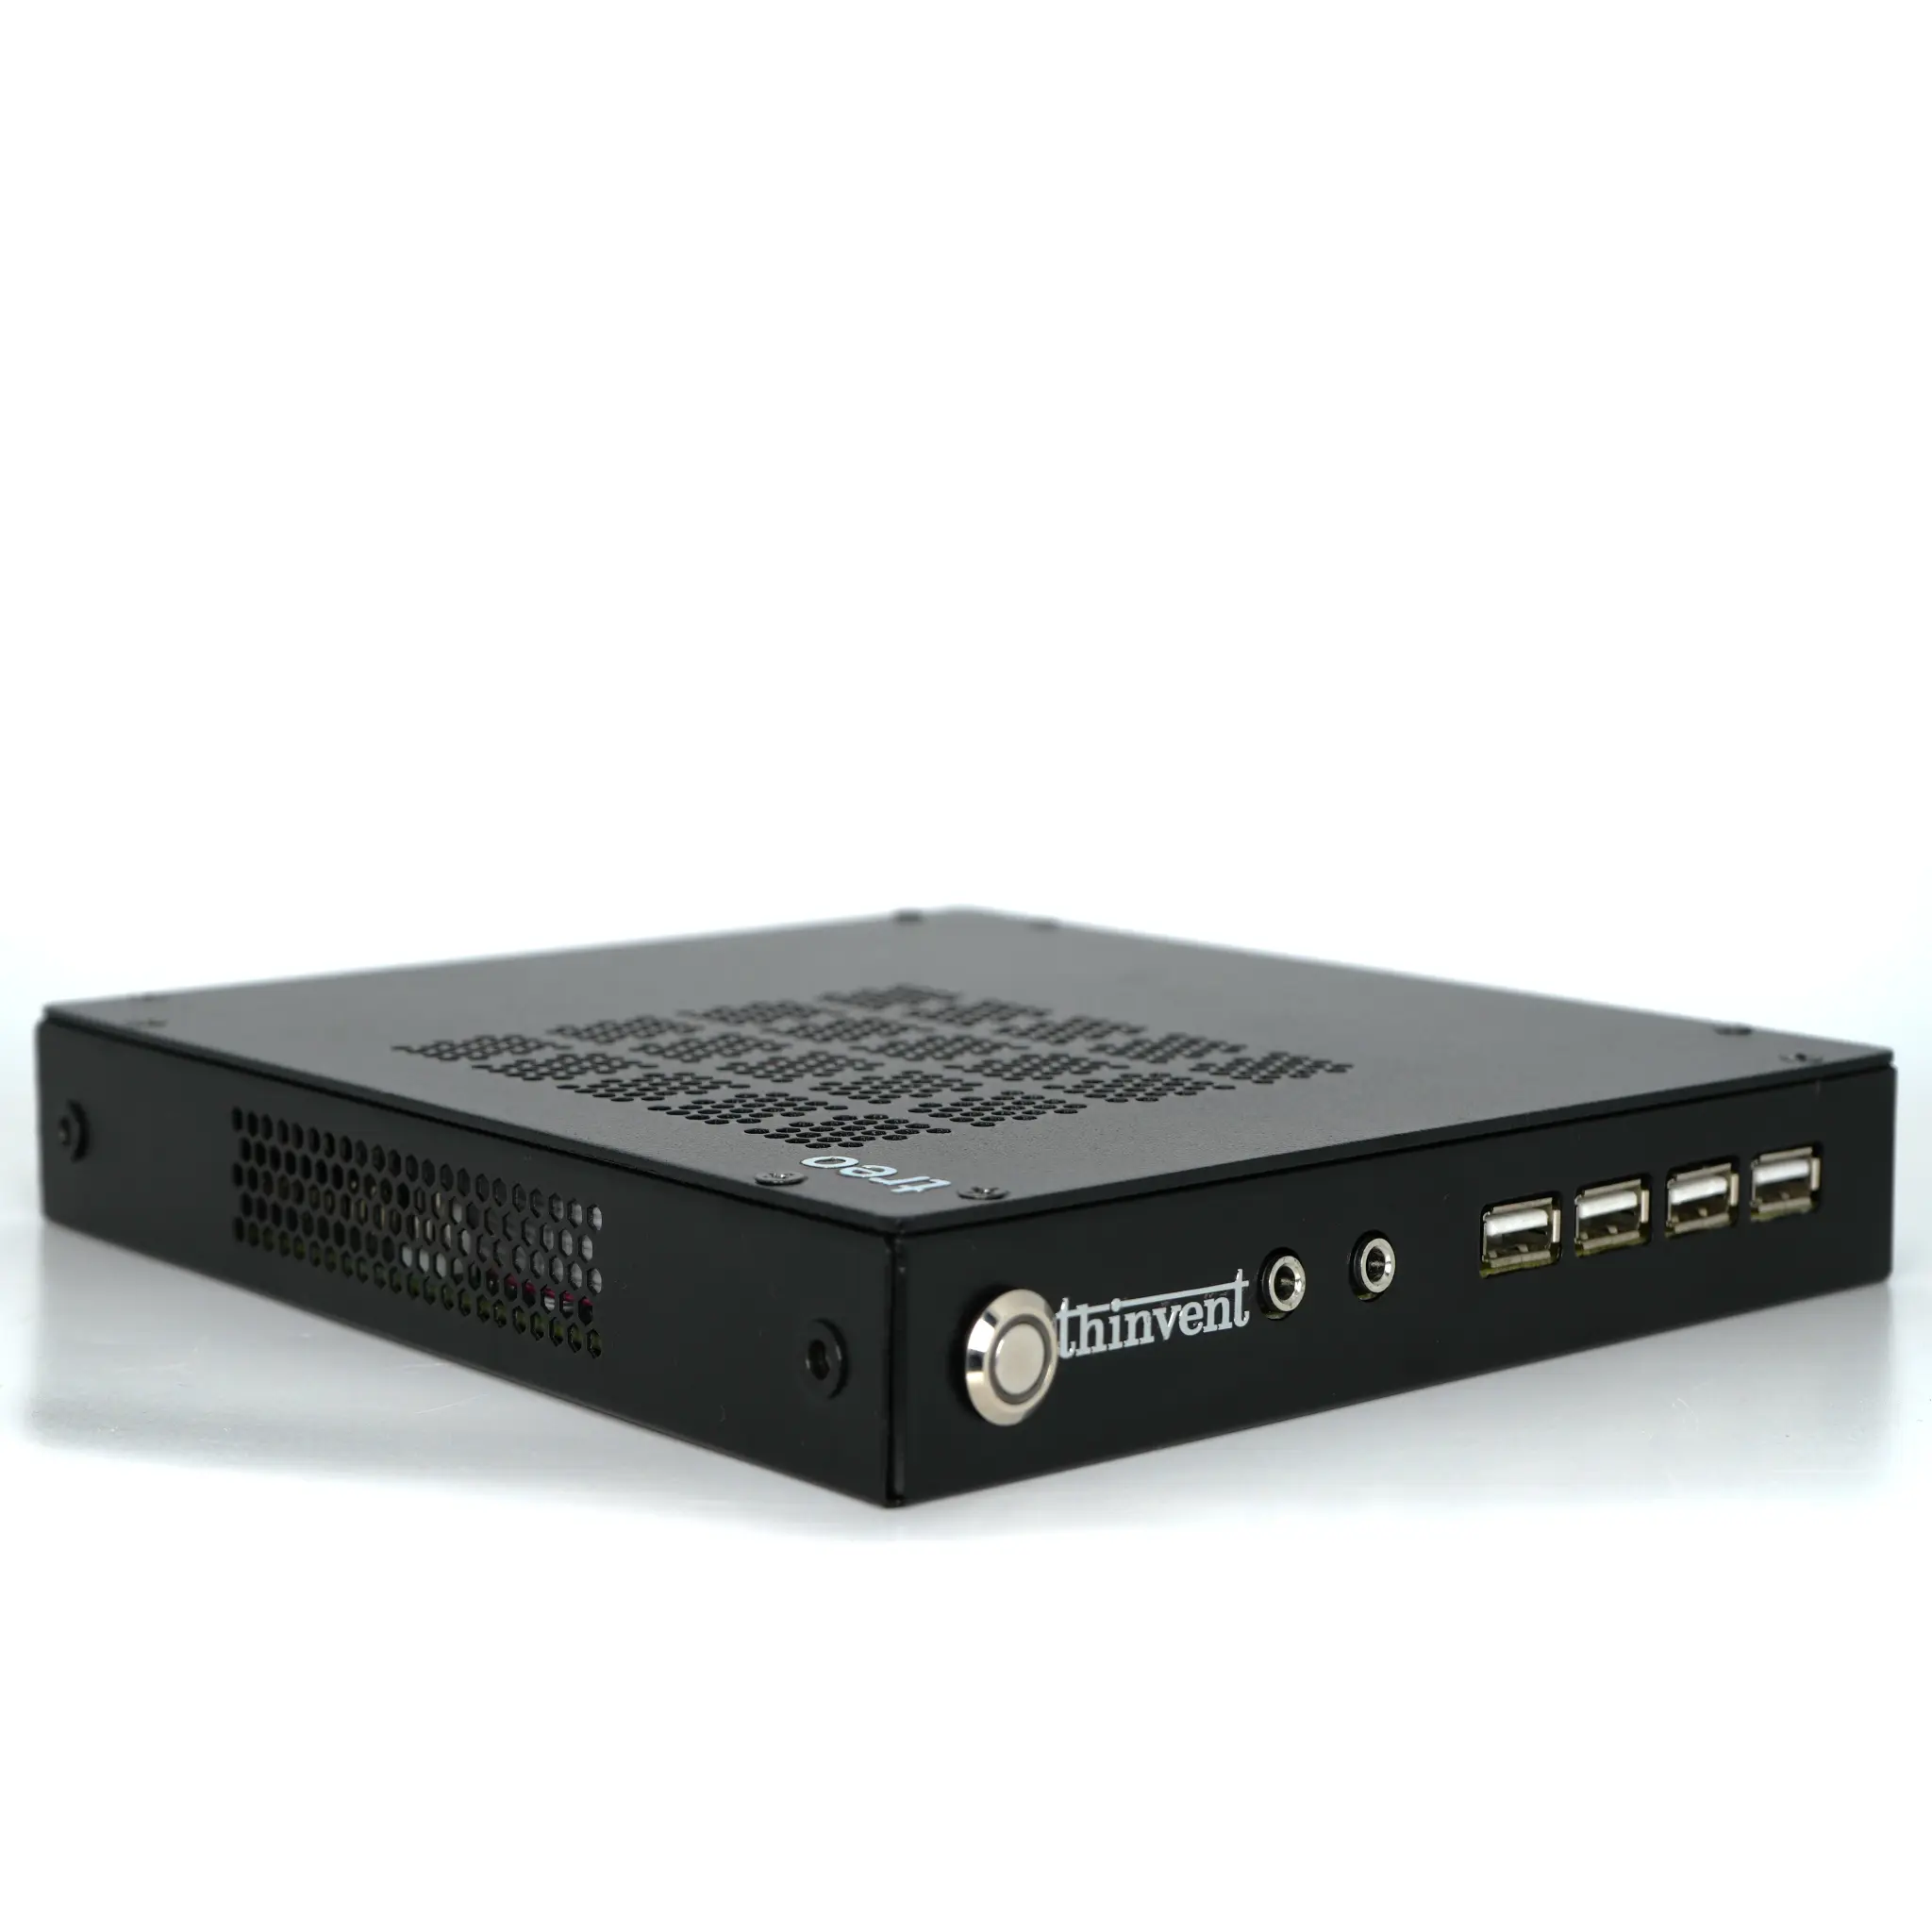
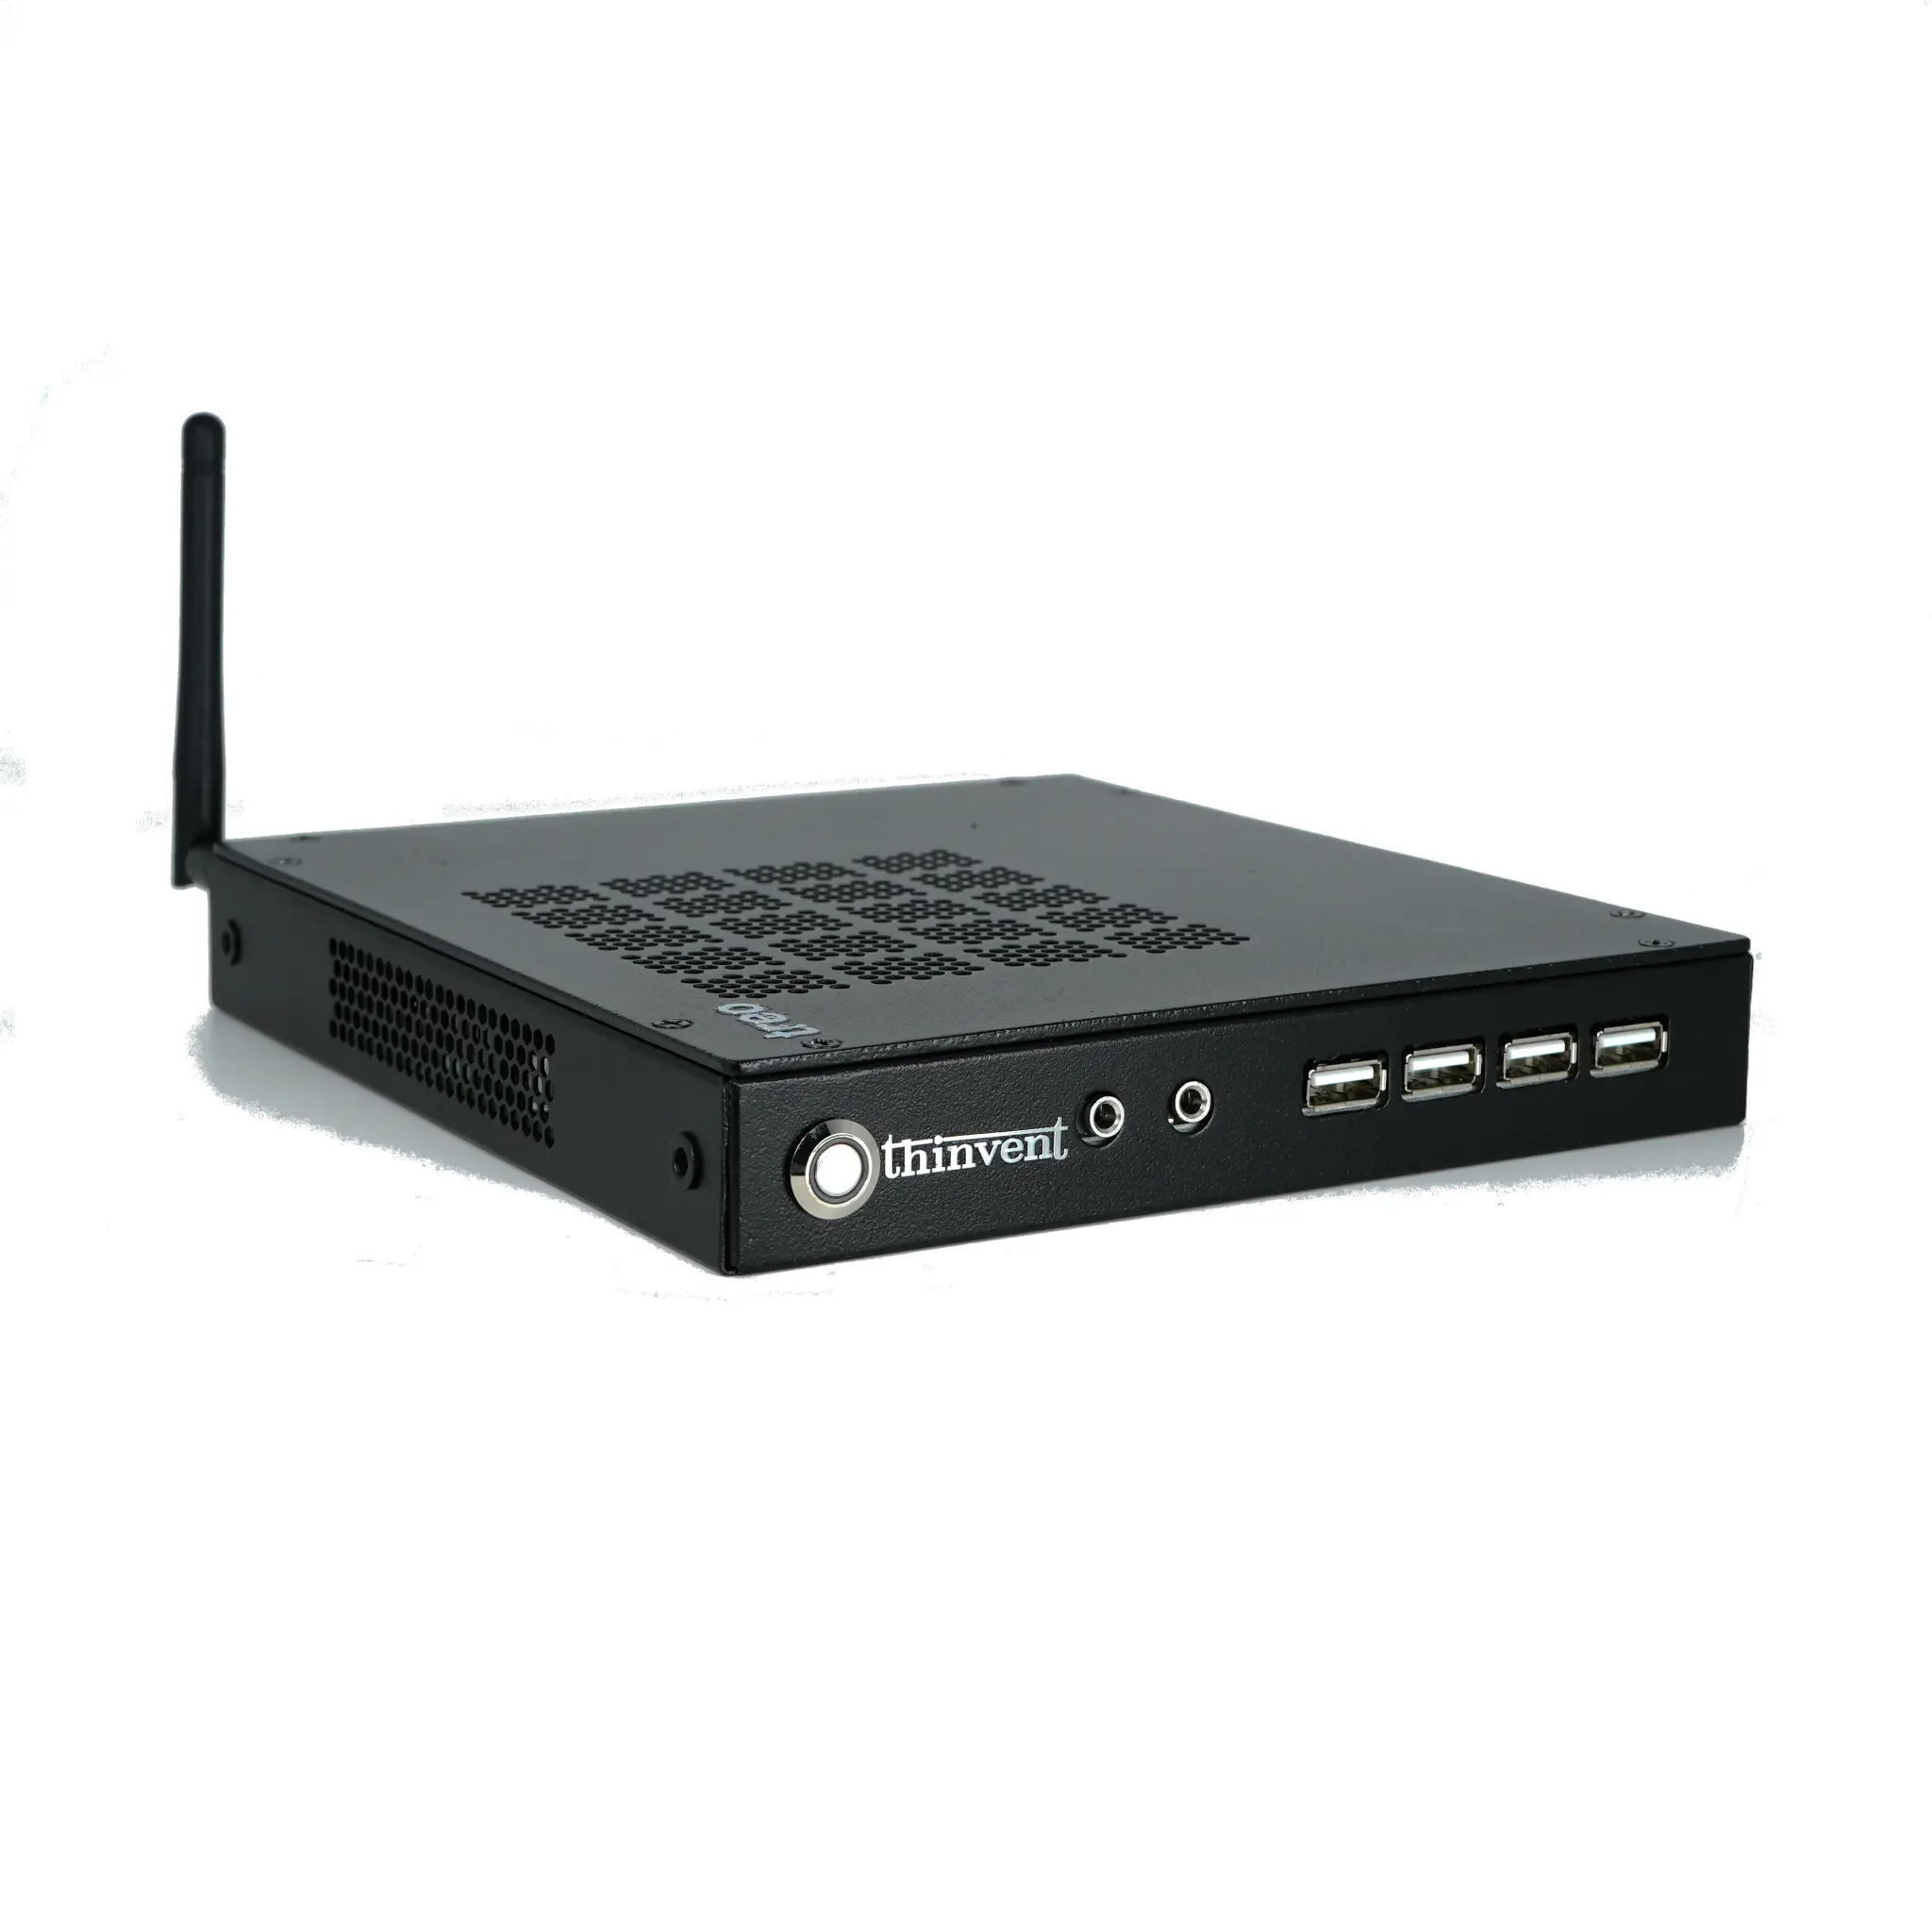
A Thinvent integra tecnologia TPM em seus Mini PCs da linha Aero, oferecendo segurança de hardware desde o boot. Equipados com processadores Intel® N100 (4 núcleos, até 3.4 GHz) e suporte a TPM 2.0 integrado (fTPM), esses dispositivos são ideais para aplicações que exigem proteção robusta contra adulteração e acesso não autorizado. Com opções de sistema operacional que incluem Windows 11 IoT, Windows 11 Pro, Thinux™ Embedded Linux e Ubuntu Linux, os Mini PCs Thinvent garantem compatibilidade com soluções de segurança como BitLocker e inicialização segura, atendendo a setores como automação industrial, saúde e varejo.